Erkennen Sie, welche Schwachstellen wirklich ausnutzbar sind.
Farion bewertet Schwachstellen im Kontext realer Anwendungspfade, Datenflüsse und Abhängigkeiten. So werden aus Scanner-Findings nachvollziehbare Entscheidungen, Nachweise und konkrete Fixes.
| Routenpfad | Ausnutzbarkeit | SCA | SAST | DAST | |
|---|---|---|---|---|---|
APIGET/api/restaurants/…/menu | 5 | 1 | 0 | ||
APIGET/api/orders/…/track | 1 | 0 | 0 | ||
APIPOST/api/auth/login | 7 | 2 | 2 | ||
Open redirect past a host allowlistCWE-601: URL Redirection to Untrusted Site ('Open Redirect') SCA high Applications that parse an external URL with UriComponentsBuilder, validate its host and then use it may be vulnerable to open redirect or SSRF. | |||||
APIPOST/api/orders | 1 | 1 | 0 | ||
APIGET/api/users | 7 | 2 | 1 | ||
APIGET/api/search/export | 1 | 0 | 0 | ||
APIGET/api/restaurants/feed | 5 | 0 | 1 | ||
APIPUT/api/users/:id | 5 | 1 | 0 | ||
APIGET/api/restaurants/:id | 1 | 0 | 0 | ||
APIGET/api/orders | 1 | 0 | 0 | ||
APIGET/api/admin/dashboard | 2 | 0 | 0 | ||
APIGET/api/users/…/profile | 2 | 1 | 0 | ||
APIPOST/api/auth/reset-password | 3 | 1 | 0 | ||
APIGET/api/health | 0 | 0 | 0 | ||
APIPOST/api/payments/checkout | 3 | 1 | 0 | ||
APIGET/api/config/features | 1 | 0 | 0 | ||
APIDELETE/api/users/:id | 4 | 1 | 0 | ||
APIPUT/api/orders/…/status | 1 | 0 | 0 | ||
Supply Chain Security hat sich verändert.
KI verkürzt das Zeitfenster zwischen Bekanntwerden und Ausnutzung einer Schwachstelle. Gleichzeitig erhöhen CRA und NIS2 die Anforderungen an Schwachstellenmanagement und die Sicherheit der Software-Lieferkette. Betroffene Unternehmen müssen Risiken systematisch bewerten, angemessen behandeln und ihre Maßnahmen nachvollziehbar dokumentieren.
Welche Schwachstellen machen Ihre Anwendung angreifbar? Und wie weisen Sie nach, dass Sie angemessen gehandelt haben?
Welche Komponenten stecken in
Farion erfasst direkte und transitive Abhängigkeiten mit ihren Versionen und erstellt daraus eine SBOM. Sie bildet die Grundlage für die Zuordnung bekannter Schwachstellen und die weitere Analyse.
1.240
Bibliotheken
Welche Abhängigkeiten sind
Die eigene Farion-Schwachstellen-Datenbank ordnet den Komponenten bekannte Sicherheitslücken zu. Herstellerinformationen und technische Details zeigen, welche Versionen und Funktionen betroffen sind.
420
Findings
Welche Anwendungspfade führen zur
Farion verbindet Einstiegspunkte Ihrer Anwendung mit den Aufrufpfaden im Code. Die Analyse untersucht, über welche Routen oder Handler die betroffene Funktion in einer Abhängigkeit erreichbar ist.
FARION DATA FLOW ENGINE180
erreichbare Findings
Welche Eingaben erreichen die
Farion verfolgt Werte über Funktions- und Dateigrenzen bis in die betroffene Abhängigkeit. Die Analyse untersucht, welche Argumente durch Angreifer beeinflussbar sind und wie Validierungen oder Bereinigungen auf diesem Pfad wirken.
FARION DATA FLOW ENGINE58
Findings mit relevantem Datenfluss
Unter welchen Bedingungen ist sie
Farion führt die Codebefunde mit Herstellerinformationen, technischen Angriffsvoraussetzungen und aktuellen Exploit-Signalen zusammen. Spezialisierte KI bewertet die Hinweise und begründet, welche Findings vorrangig behandelt werden sollten.
FARION SECURITY AI7
priorisierte Findings
Prioritäten, die Sie begründen können.
7
priorisierte Findings in diesem Beispiel
Farion zeigt, welche Schwachstellen anhand von Anwendungskontext und Bedrohungslage vorrangig behandelt werden sollten. Sie erhalten die technischen Befunde, um Maßnahmen gezielt zu planen und Ihre Entscheidungen nachvollziehbar zu begründen.
360° Application Security. In einer Plattform.
Auf Basis der Farion Data Flow Engine und Exploitability AI verbindet Farion die Erkennung von Schwachstellen, ihre KI-basierte Priorisierung und das durchgängige Schwachstellenmanagement mit Deployment-Tracking und der Lizenzüberwachung Ihrer SBOM.
Farion Exploitability AI führt Codebefunde, eigene Threat Intelligence und technischen Exploit-Kontext zusammen. Jede Bewertung bleibt mit ihrer Begründung und den zugrunde liegenden Analyseergebnissen verbunden.
Mehr zur AusnutzbarkeitsbewertungRoutenanalyse mit KI-Analyse, Patch und Datenfluss · Illustrative Produktansicht mit Beispieldaten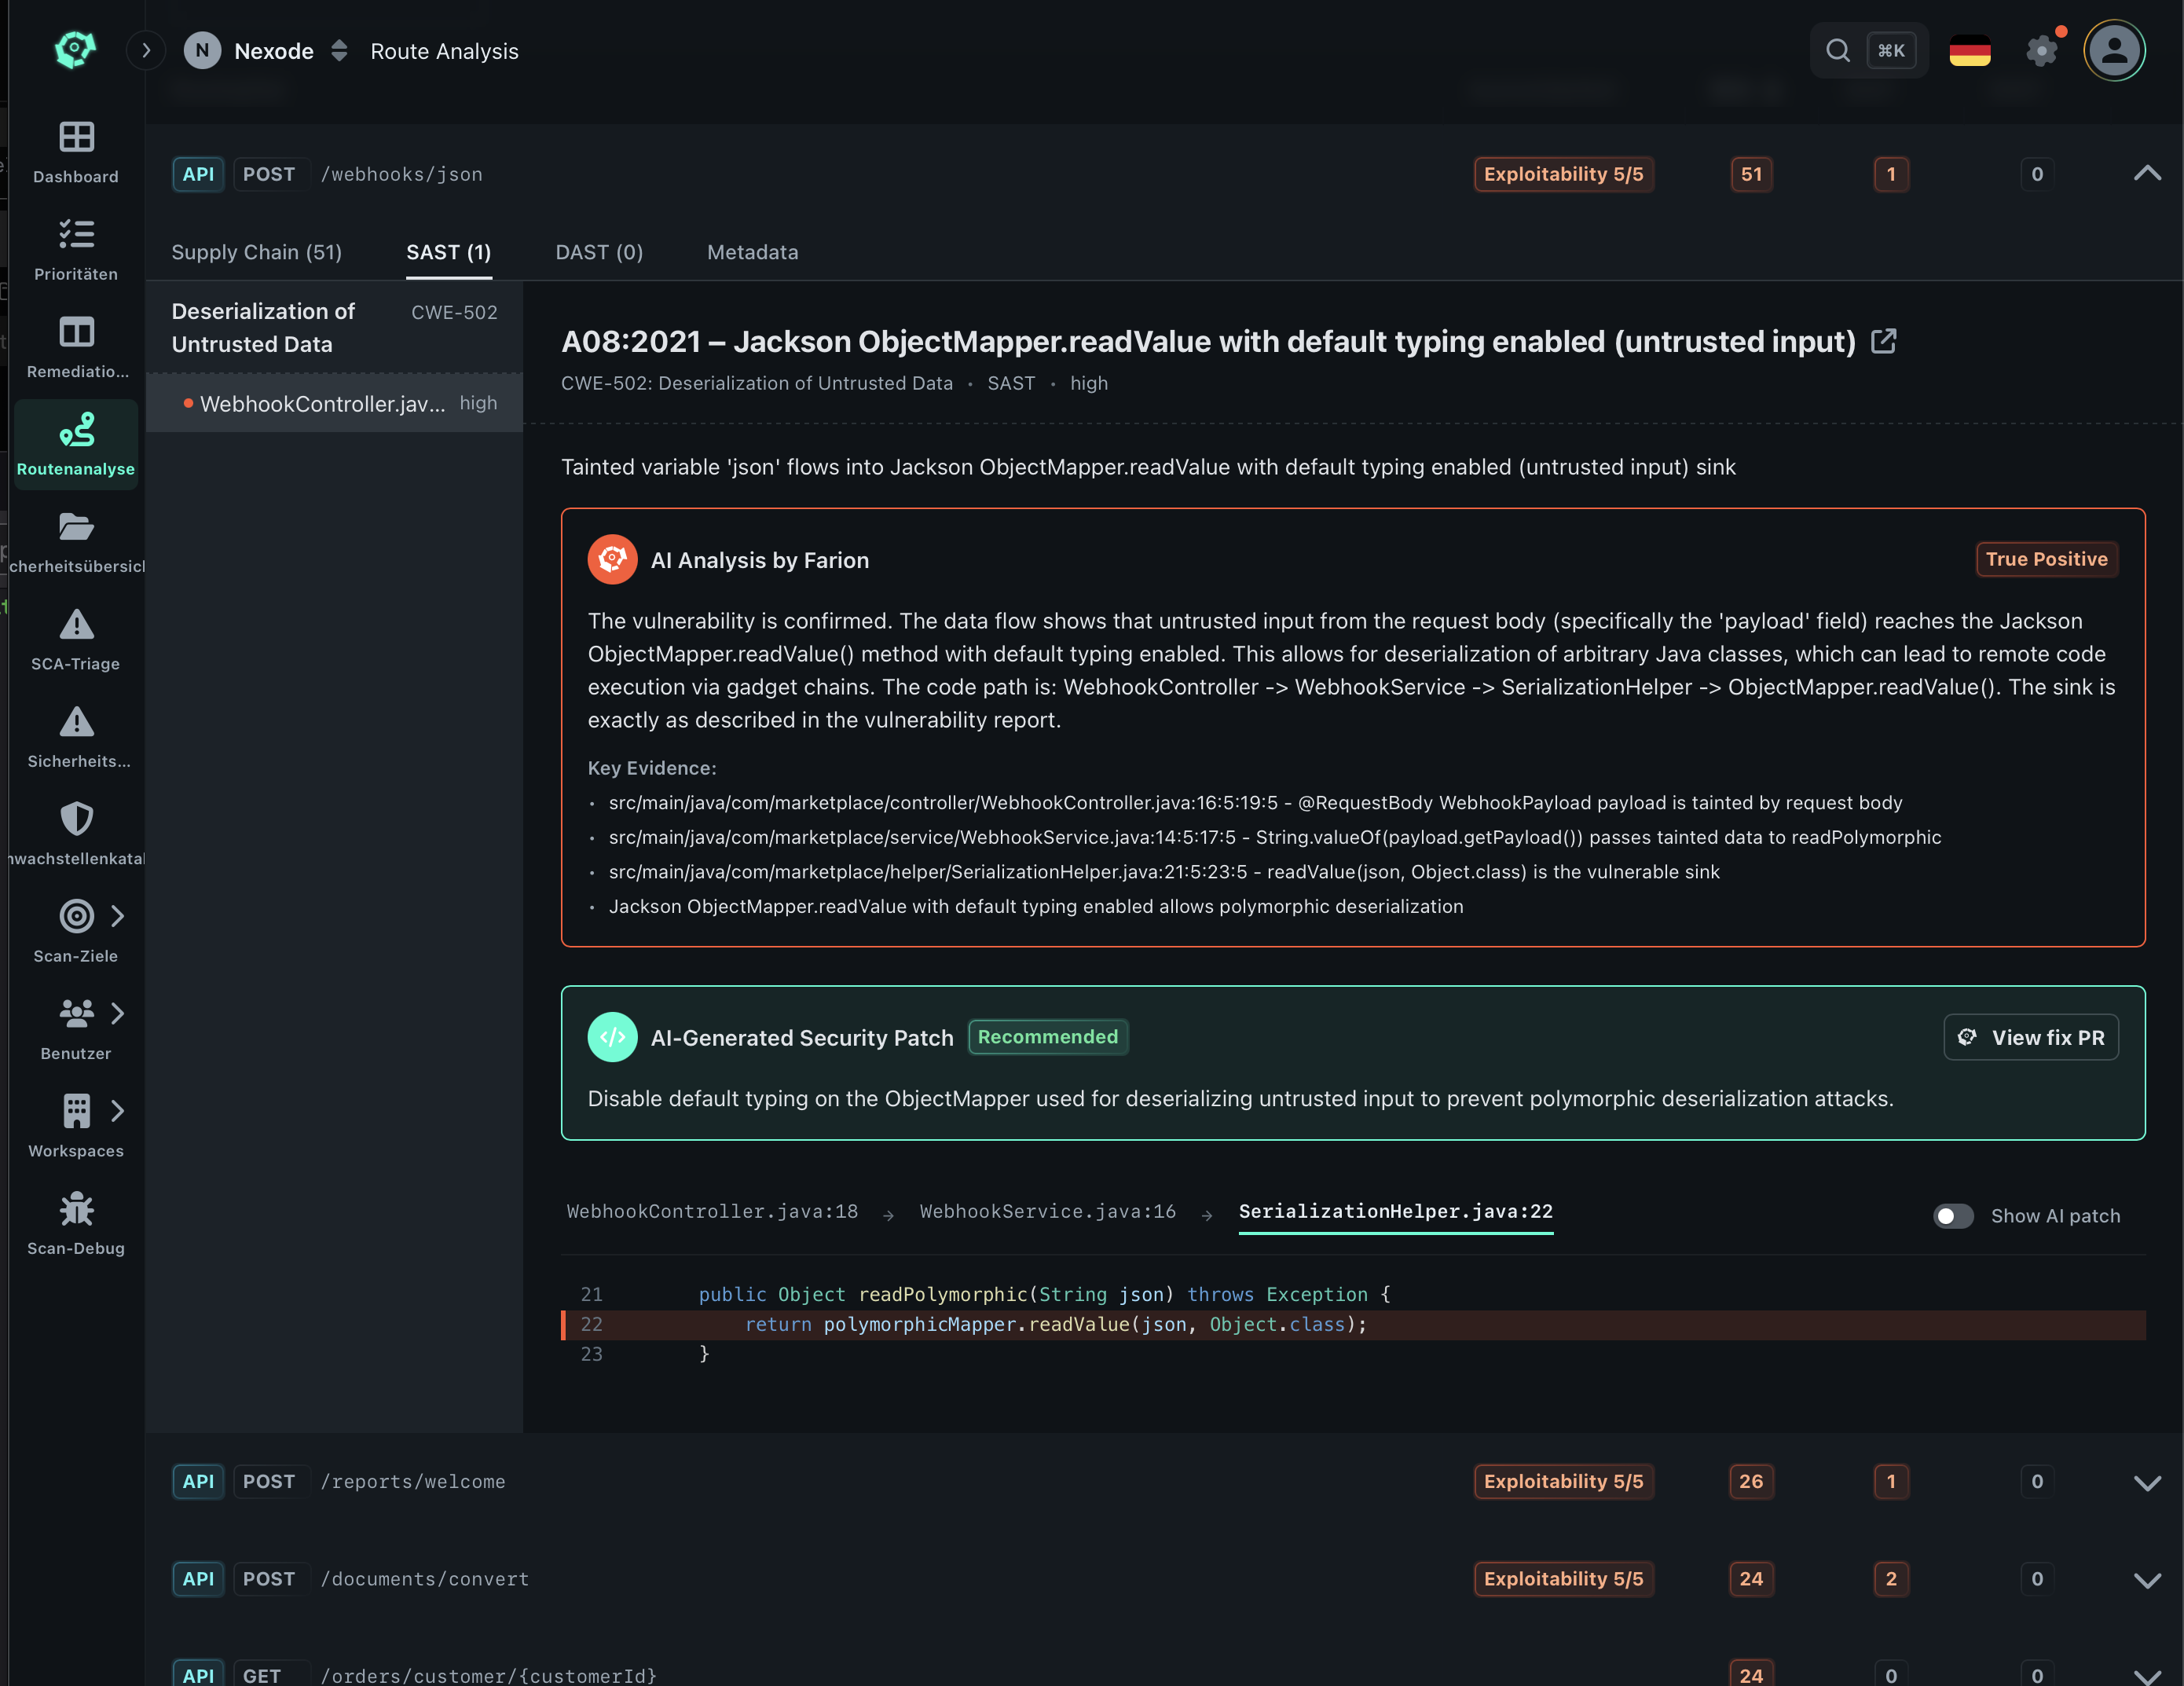 Ansicht vergrößern
Gebaut für Application Security im KI-Zeitalter. Nicht nachgerüstet.
Die meisten modernen AppSec-Produkte basieren auf Architekturen, die lange vor generativer KI entworfen wurden: eine klassische SAST- oder SCA-Engine, heuristische Priorisierung und ein extern angebundenes Sprachmodell, das die Findings zusammenfasst. Die KI ist ein Nachverarbeitungsschritt, nicht Teil der Security-Engine — und erbt damit jede Schwäche des darunterliegenden Scanners. Farion ist andersherum gebaut.
Native Analyse in JavaScript/TypeScript, Python, Go, Rust, C, C++, C#, Java und Kotlin
Compiler-nahe Analyse pro Sprache — SSA-basiert, kontext- und feldsensitiv.
Unsere Security-SLMs, gehostet in Deutschland
Spezialisierte Security Small Language Models. Kundencode wird nicht für Modelltraining verwendet.
Dedicated- und On-Premises-Deployment
Farion vollständig isoliert hinter Ihrem eigenen Perimeter — gebaut für regulierte Umgebungen.

2026 von der Bescheinigungsstelle Forschungszulage (BSFZ) als Forschungs- und Entwicklungsvorhaben bescheinigt
„Hybrides Analyseverfahren zur KI-gestützten Bewertung der Ausnutzbarkeit von Softwareschwachstellen“Farion Dataflow Engine
Farion Security Scanner
Farion Security AI
Findings
Farion ThreatIntel-Datenbank
Entstanden aus Enterprise-Erfahrung.
Hinter Farion steht Nexode Consulting. In die Plattform fließt langjährige Erfahrung aus Sicherheits- und DevSecOps-Projekten ein, die Nexode für Unternehmen wie Bundesdruckerei, Arvato und CARIAD umgesetzt hat. Diese Erfahrung prägt unseren Blick auf Application Security, Compliance und Datensouveränität.
Farion wurde für diese Anforderungen entwickelt: mit eigener Analysetechnologie und eigener Security-KI, verfügbar als Cloud-Lösung sowie für den Betrieb On-Premises oder in Air-Gap-Umgebungen.
Was unsere Kunden sagen
Wir haben die Antworten
- Active Verification ist eine optionale Funktion, die Ihre laufende Anwendung dynamisch testet, um Findings gegen ein echtes Ziel zu bestätigen — für Kunden mit einer geeigneten Testumgebung.
- Die Inhaberschaft des Ziels muss nachgewiesen werden (DNS-TXT-Eintrag, HTTP-Token oder Repository-zu-Domain-Nachweis).
- Sie bestätigen die Autorisierung vor jedem Lauf ausdrücklich.
- Rate Limits und Safe-Mode-Voreinstellungen sind standardmäßig aktiv.
- Vollständige Audit-Logs halten fest, wer wann was gegen welches Ziel ausgeführt hat.
- Active Verification ist als Add-on für den Growth-Tarif verfügbar und im Enterprise-Tarif enthalten.
Der standardmäßig gehostete Farion-Dienst verarbeitet und speichert Daten in von Farion betriebener Infrastruktur in Deutschland (AWS Frankfurt, eu-central-1). Enterprise-Kunden können dedizierte Deployments innerhalb der EU oder ein On-Premises-Deployment passend zu ihren Betriebsanforderungen vereinbaren.
- Shared SaaS: Gehostet in Deutschland, mandantengetrennt.
- Dedicated: Ab 100 Contributors auf den meisten Kubernetes-Clustern — in Ihrer Cloud oder Ihrem Rechenzentrum (Cloud-native Stack).
- On-Premises und Air-Gapped: Im Enterprise-Tarif.
KI-AutoFix erstellt Pull Requests mit Änderungsvorschlägen für erkannte Schwachstellen. Jeder PR erklärt die Schwachstelle und die Begründung für die vorgeschlagene Behebung. Ihr Team prüft die Änderungen vor Merge und Deployment. Kontingente pro Monat: 2 (Free), 10 (Startup), 50 (Growth) oder individuell (Enterprise).
Ja. Jeder neue Workspace startet mit einer 14-tägigen kostenlosen Testphase des Growth-Tarifs: alle Funktionen und bis zu 10 Contributor, an Ihrem eigenen Code, ohne Kreditkarte. Danach wählen Sie Startup, Growth oder Enterprise — oder bleiben im Free-Tarif. Bis dahin pausiert das Scannen, und alles bereits Gefundene bleibt erhalten.
Pflichten zur Schwachstellenbehandlung ab 11. Dezember 2027
Schwachstellen behandeln. Für den CRA nachvollziehbar dokumentieren.
Ab dem 11. Dezember 2027 müssen betroffene Hersteller Schwachstellen über den gesamten Supportzeitraum behandeln: eine SBOM führen, Schwachstellen unverzüglich beheben und ihr Vorgehen dokumentieren (Anhang I Teil II). Farion unterstützt das mit SBOMs, begründeten Ausnutzbarkeitsbewertungen und einer dokumentierten Behebung bis zum Deployment. Die Meldung aktiv ausgenutzter Schwachstellen nach Artikel 14 bleibt eine eigene Pflicht des Herstellers; Farions Nachweise unterstützen sie, ersetzen sie aber nicht.