Cyber Resilience Act. Technisch umgesetzt.
Automatisieren Sie Ihre Software Supply Chain Security für die CRA-Umsetzung: von der versionierten SBOM über die Sicherheitsbewertung bis zur dokumentierten Behebung. Mit Farion bleiben betroffene Produktstände, Entscheidungen und Korrekturen über den Supportzeitraum hinweg nachvollziehbar.
Der CRA betrifft auch Geräte- und Maschinenhersteller.
Sie bringen Produkte mit digitalen Elementen unter eigener Marke auf den EU-Markt? Dann können für Sie die Herstellerpflichten des CRA gelten. Erfasst werden grundsätzlich Software und Hardware, deren vorgesehene oder absehbare Nutzung eine direkte oder indirekte Datenverbindung zu Geräten oder Netzwerken umfasst. Eine Internetverbindung ist dafür nicht erforderlich.
Auch ausgelagerte Entwicklung entbindet Sie nicht von den Herstellerpflichten, wenn Sie das Produkt unter Ihrem Namen oder Ihrer Marke anbieten. Für bestimmte Produkte und Bereitstellungsformen gelten Ausnahmen und Sonderregelungen.
Gehört Ihr Produkt dazu?
Softwareprodukte
Apps, Desktop-Software und On-Premises-Anwendungen.
Embedded-Systeme
Steuerungsmodule und Geräte mit integrierter Firmware.
IoT-Produkte
Vernetzte Sensoren, Gateways und Smart-Home-Geräte.
Maschinen und Industrieanlagen
Vernetzte Steuerungen und Automatisierungstechnik.
Netzwerk- und Sicherheitsgeräte
Router, Switches und Firewalls.
Eine versionierte SBOM als Grundlage Ihrer CRA-Umsetzung.
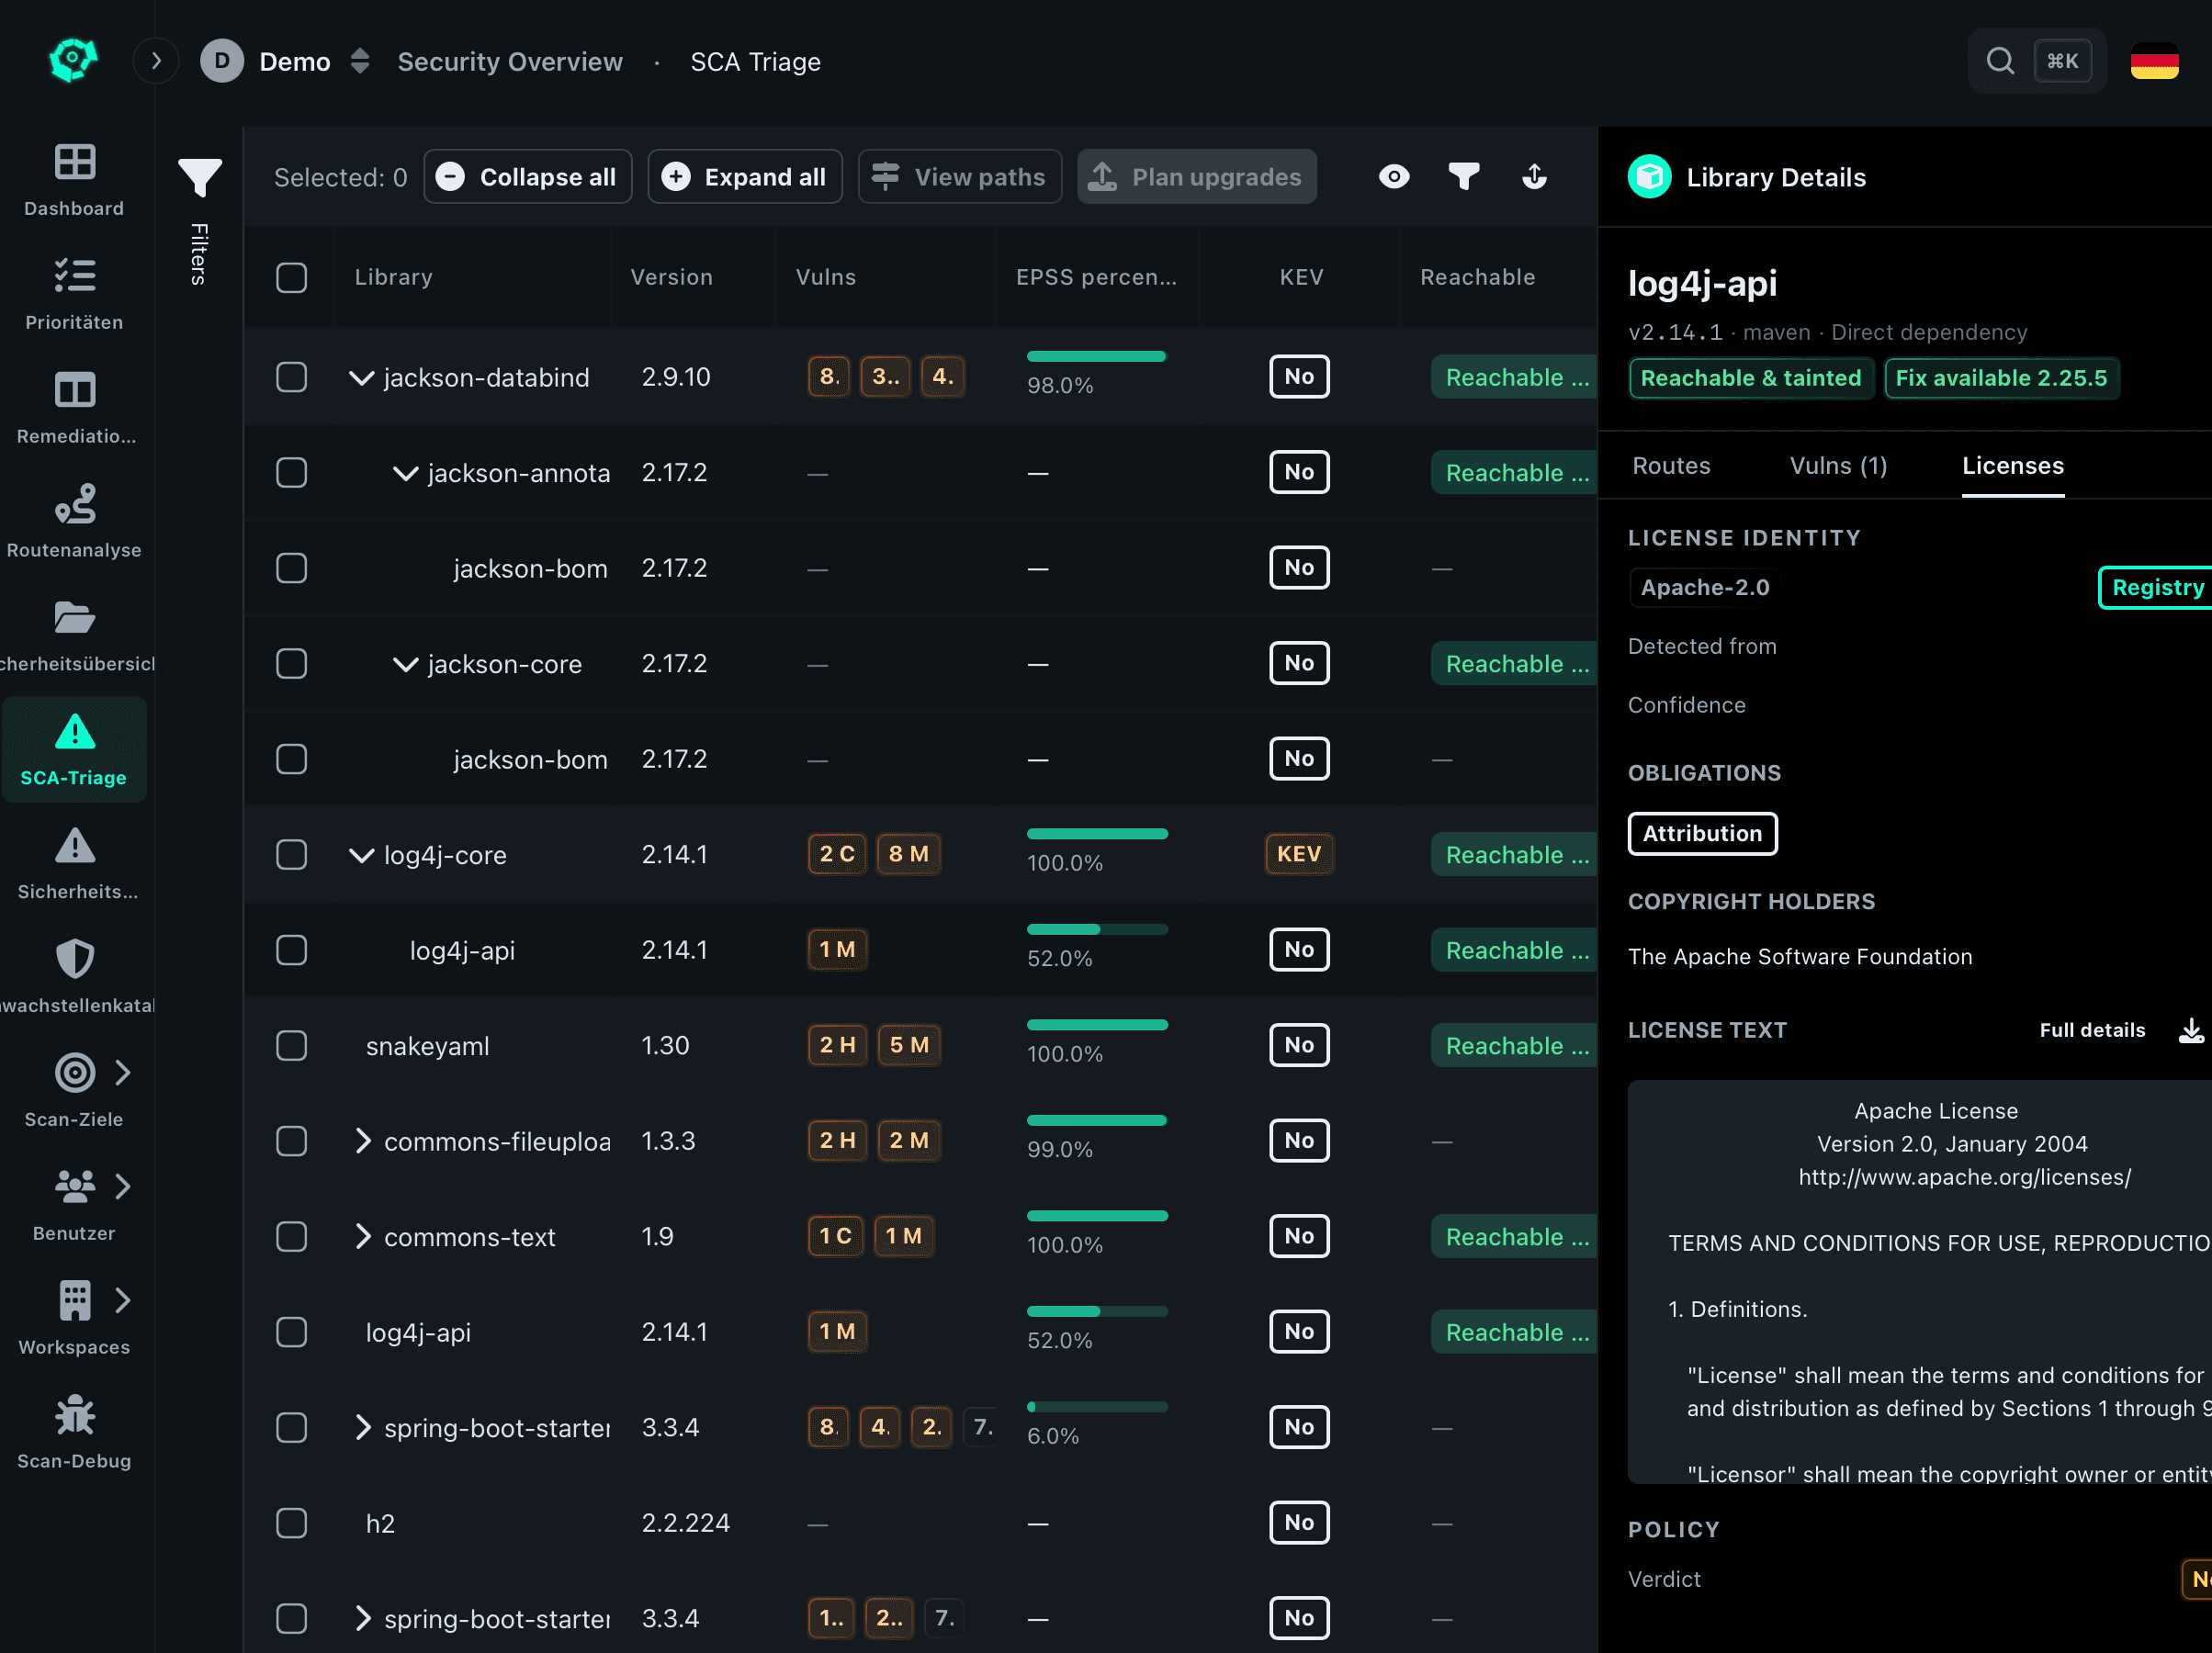
Eine Software Bill of Materials, kurz SBOM, dokumentiert die Softwarekomponenten eines Produktstands. Für die laufende Schwachstellenbehandlung benötigen Sie diesen Bestand auch für ältere Versionen, die Sie weiterhin unterstützen.
Farion verbindet den Komponentenbestand mit Ihren Anwendungen, Services und analysierten Produktständen. So lässt sich nachvollziehen, welche Version einer Bibliothek in welchem Stand enthalten ist.
Komponenten einschließlich ihrer Abhängigkeiten erfassen
Farion erstellt SBOMs mit direkten und transitiven Abhängigkeiten. Analysen von Containern, virtuellen Maschinen und Dateisystemen ergänzen den Bestand um die dort erfassten Anwendungs- und Betriebssystempakete.
Betreute Produktstände auseinanderhalten
Die Komponentenstände bleiben mit Anwendungen, Services, Branches, Tags und Commits verbunden. Damit können Sie den Softwarebestand verschiedener Releases nachvollziehen, auch wenn mehrere Versionen parallel betreut werden.
Neue Schwachstellen auch ohne neues Release erkennen
Neue Hersteller-Advisories und Schwachstelleninformationen fließen in die laufende Neubewertung des erfassten Bestands ein. So erkennen Sie neuen Handlungsbedarf bei unveränderten Produktständen, ohne dafür einen neuen Build anzustoßen.
SBOMs für Dokumentation und Austausch bereitstellen
Exportieren Sie den dokumentierten Komponentenbestand eines Produktstands für Ihre technische Dokumentation, interne Prüfungen und Kundenanfragen. Die Zuordnung zur jeweiligen Version bleibt erhalten.
Vom betroffenen Baustein zur dokumentierten Korrektur.
Auf den dokumentierten Softwarebestand folgen die laufende Sicherheitsbewertung, die Behebung und der Nachweis Ihrer Maßnahmen.
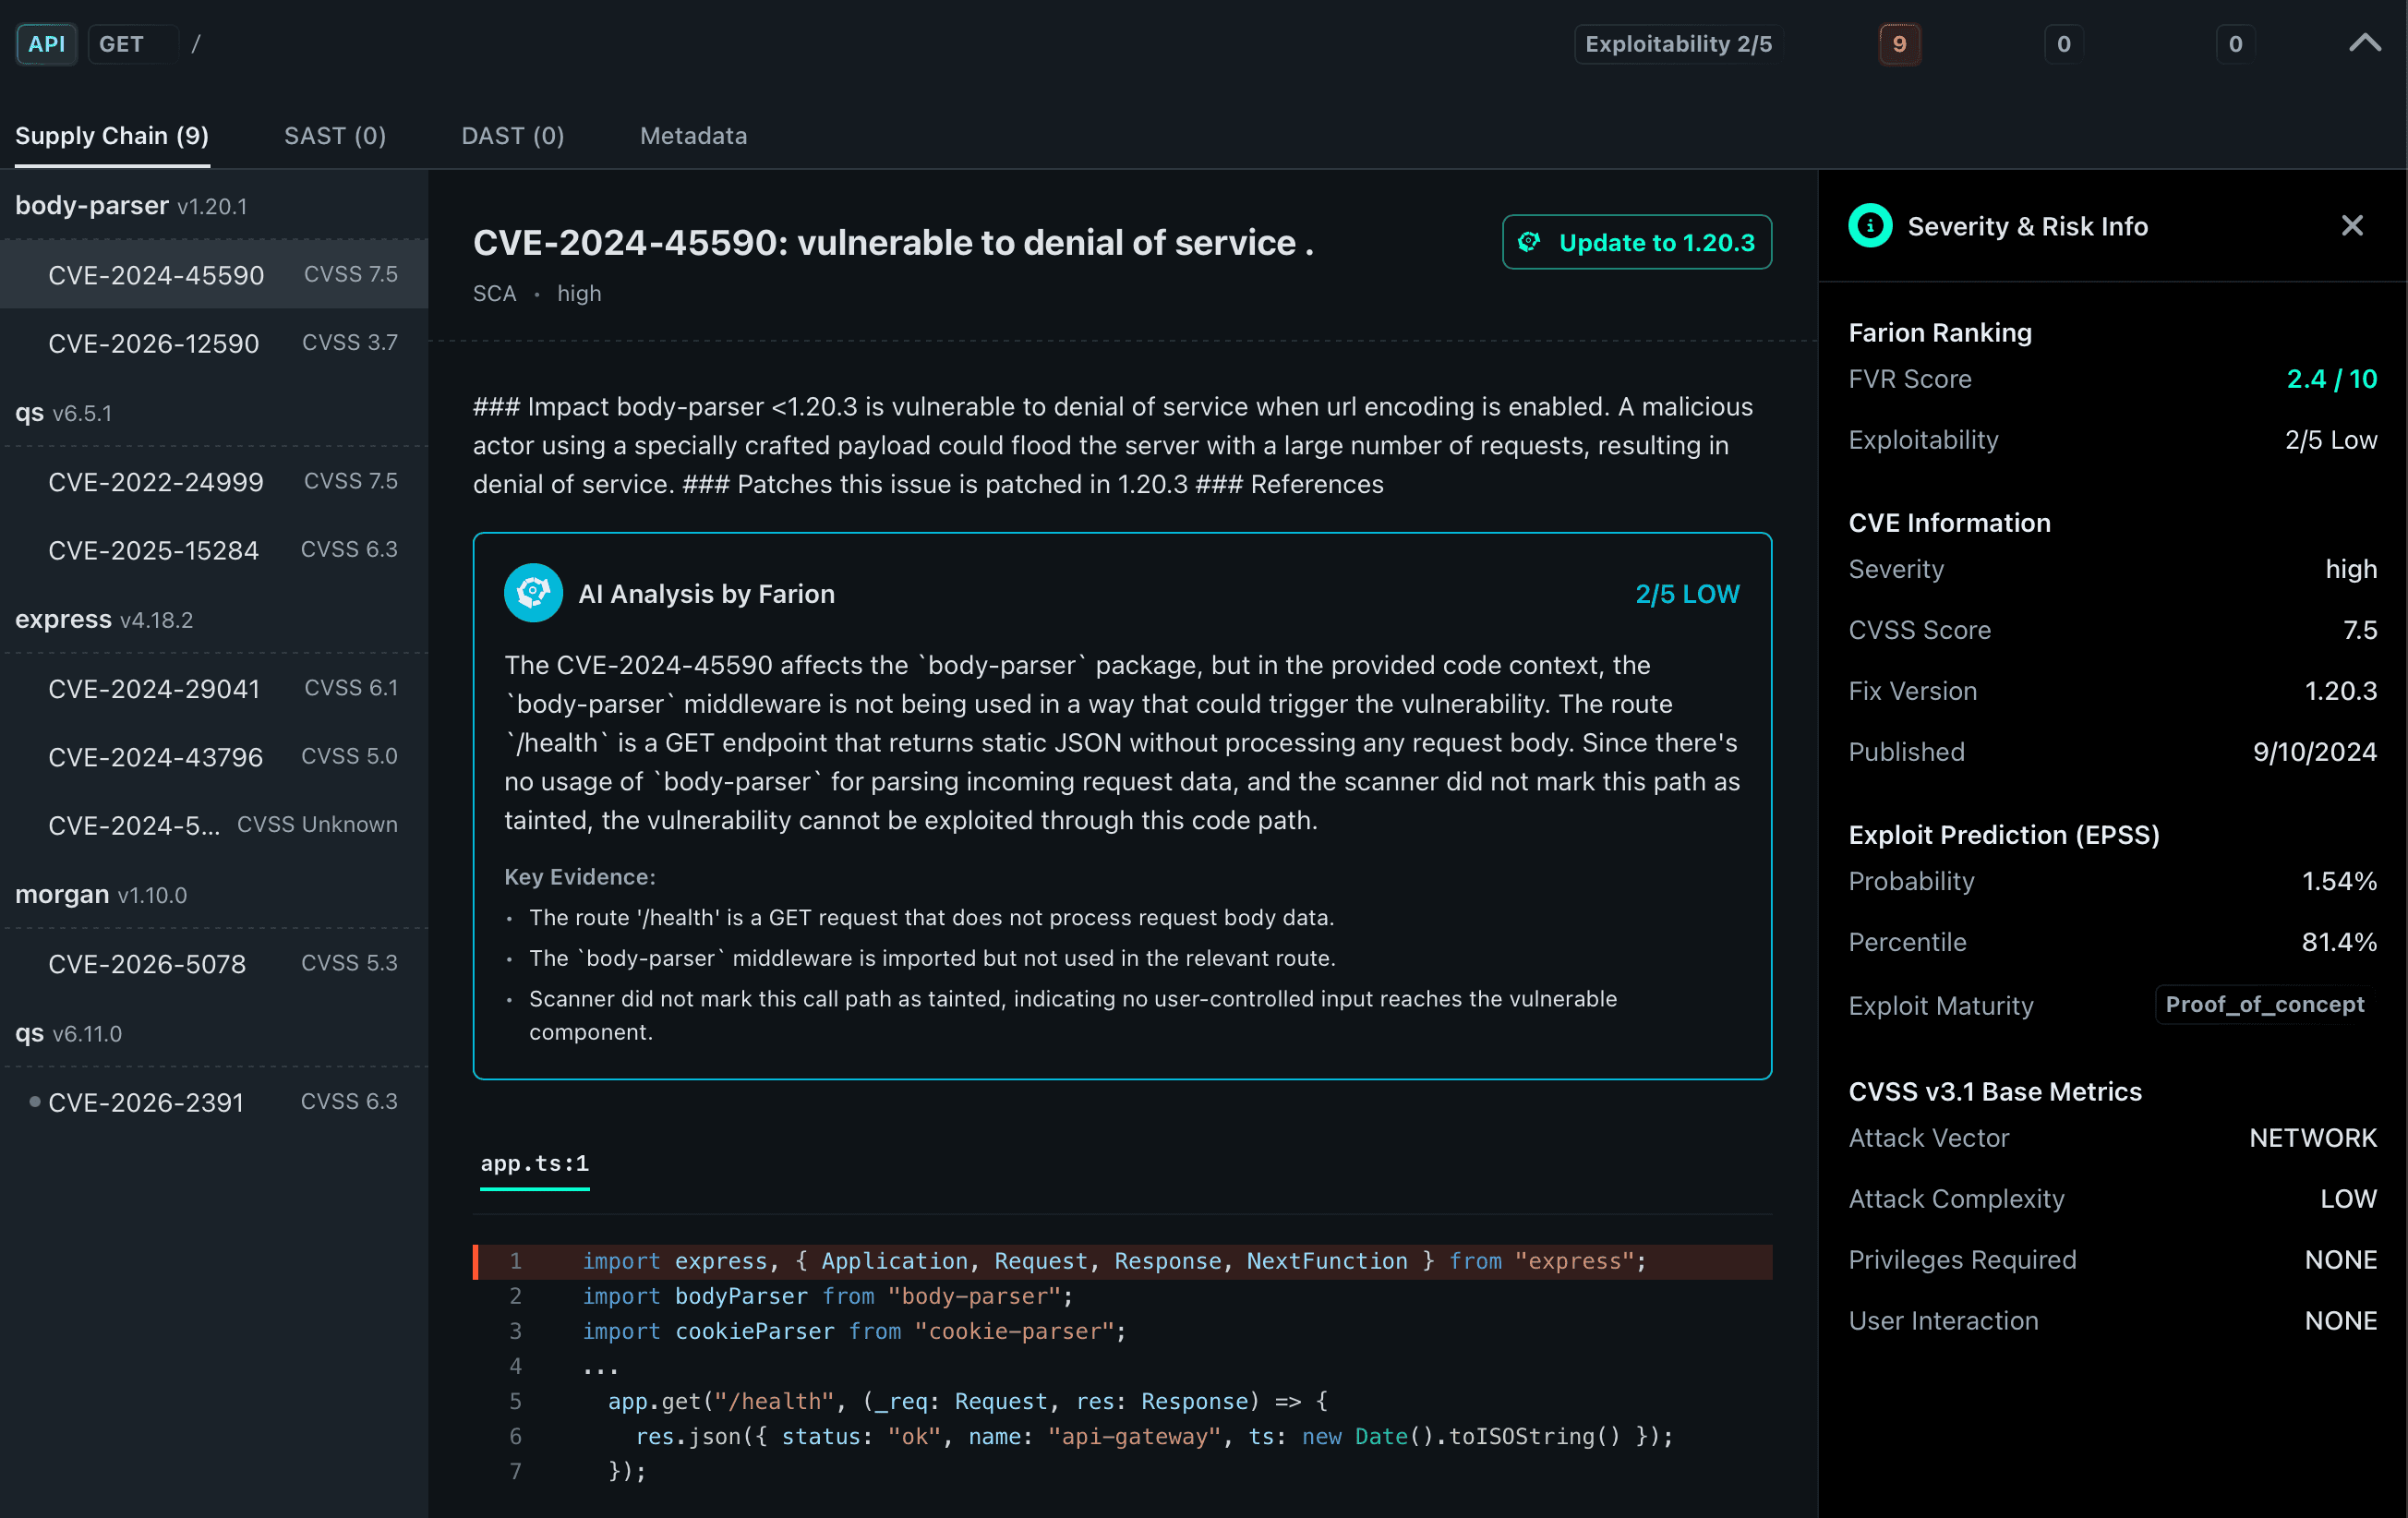
Handlungsbedarf technisch begründen.
Welche Schwachstelle betrifft Ihr Produkt, und welche Maßnahme ist erforderlich?
Farion prüft Abhängigkeiten und eigenen Code auf Sicherheitslücken. Für die Priorisierung verbindet die Plattform Herstellerinformationen und Hinweise auf bekannte Exploits mit dem Anwendungskontext. In unterstützten Codebasen untersuchen Reachability und Datenflussanalyse, ob verwundbarer Code erreichbar ist und durch angreiferkontrollierte Eingaben beeinflusst werden kann.
Sie erhalten eine technische Grundlage, um Prioritäten und Maßnahmen nachvollziehbar festzulegen.
Korrekturen über betreute Versionen hinweg verfolgen.
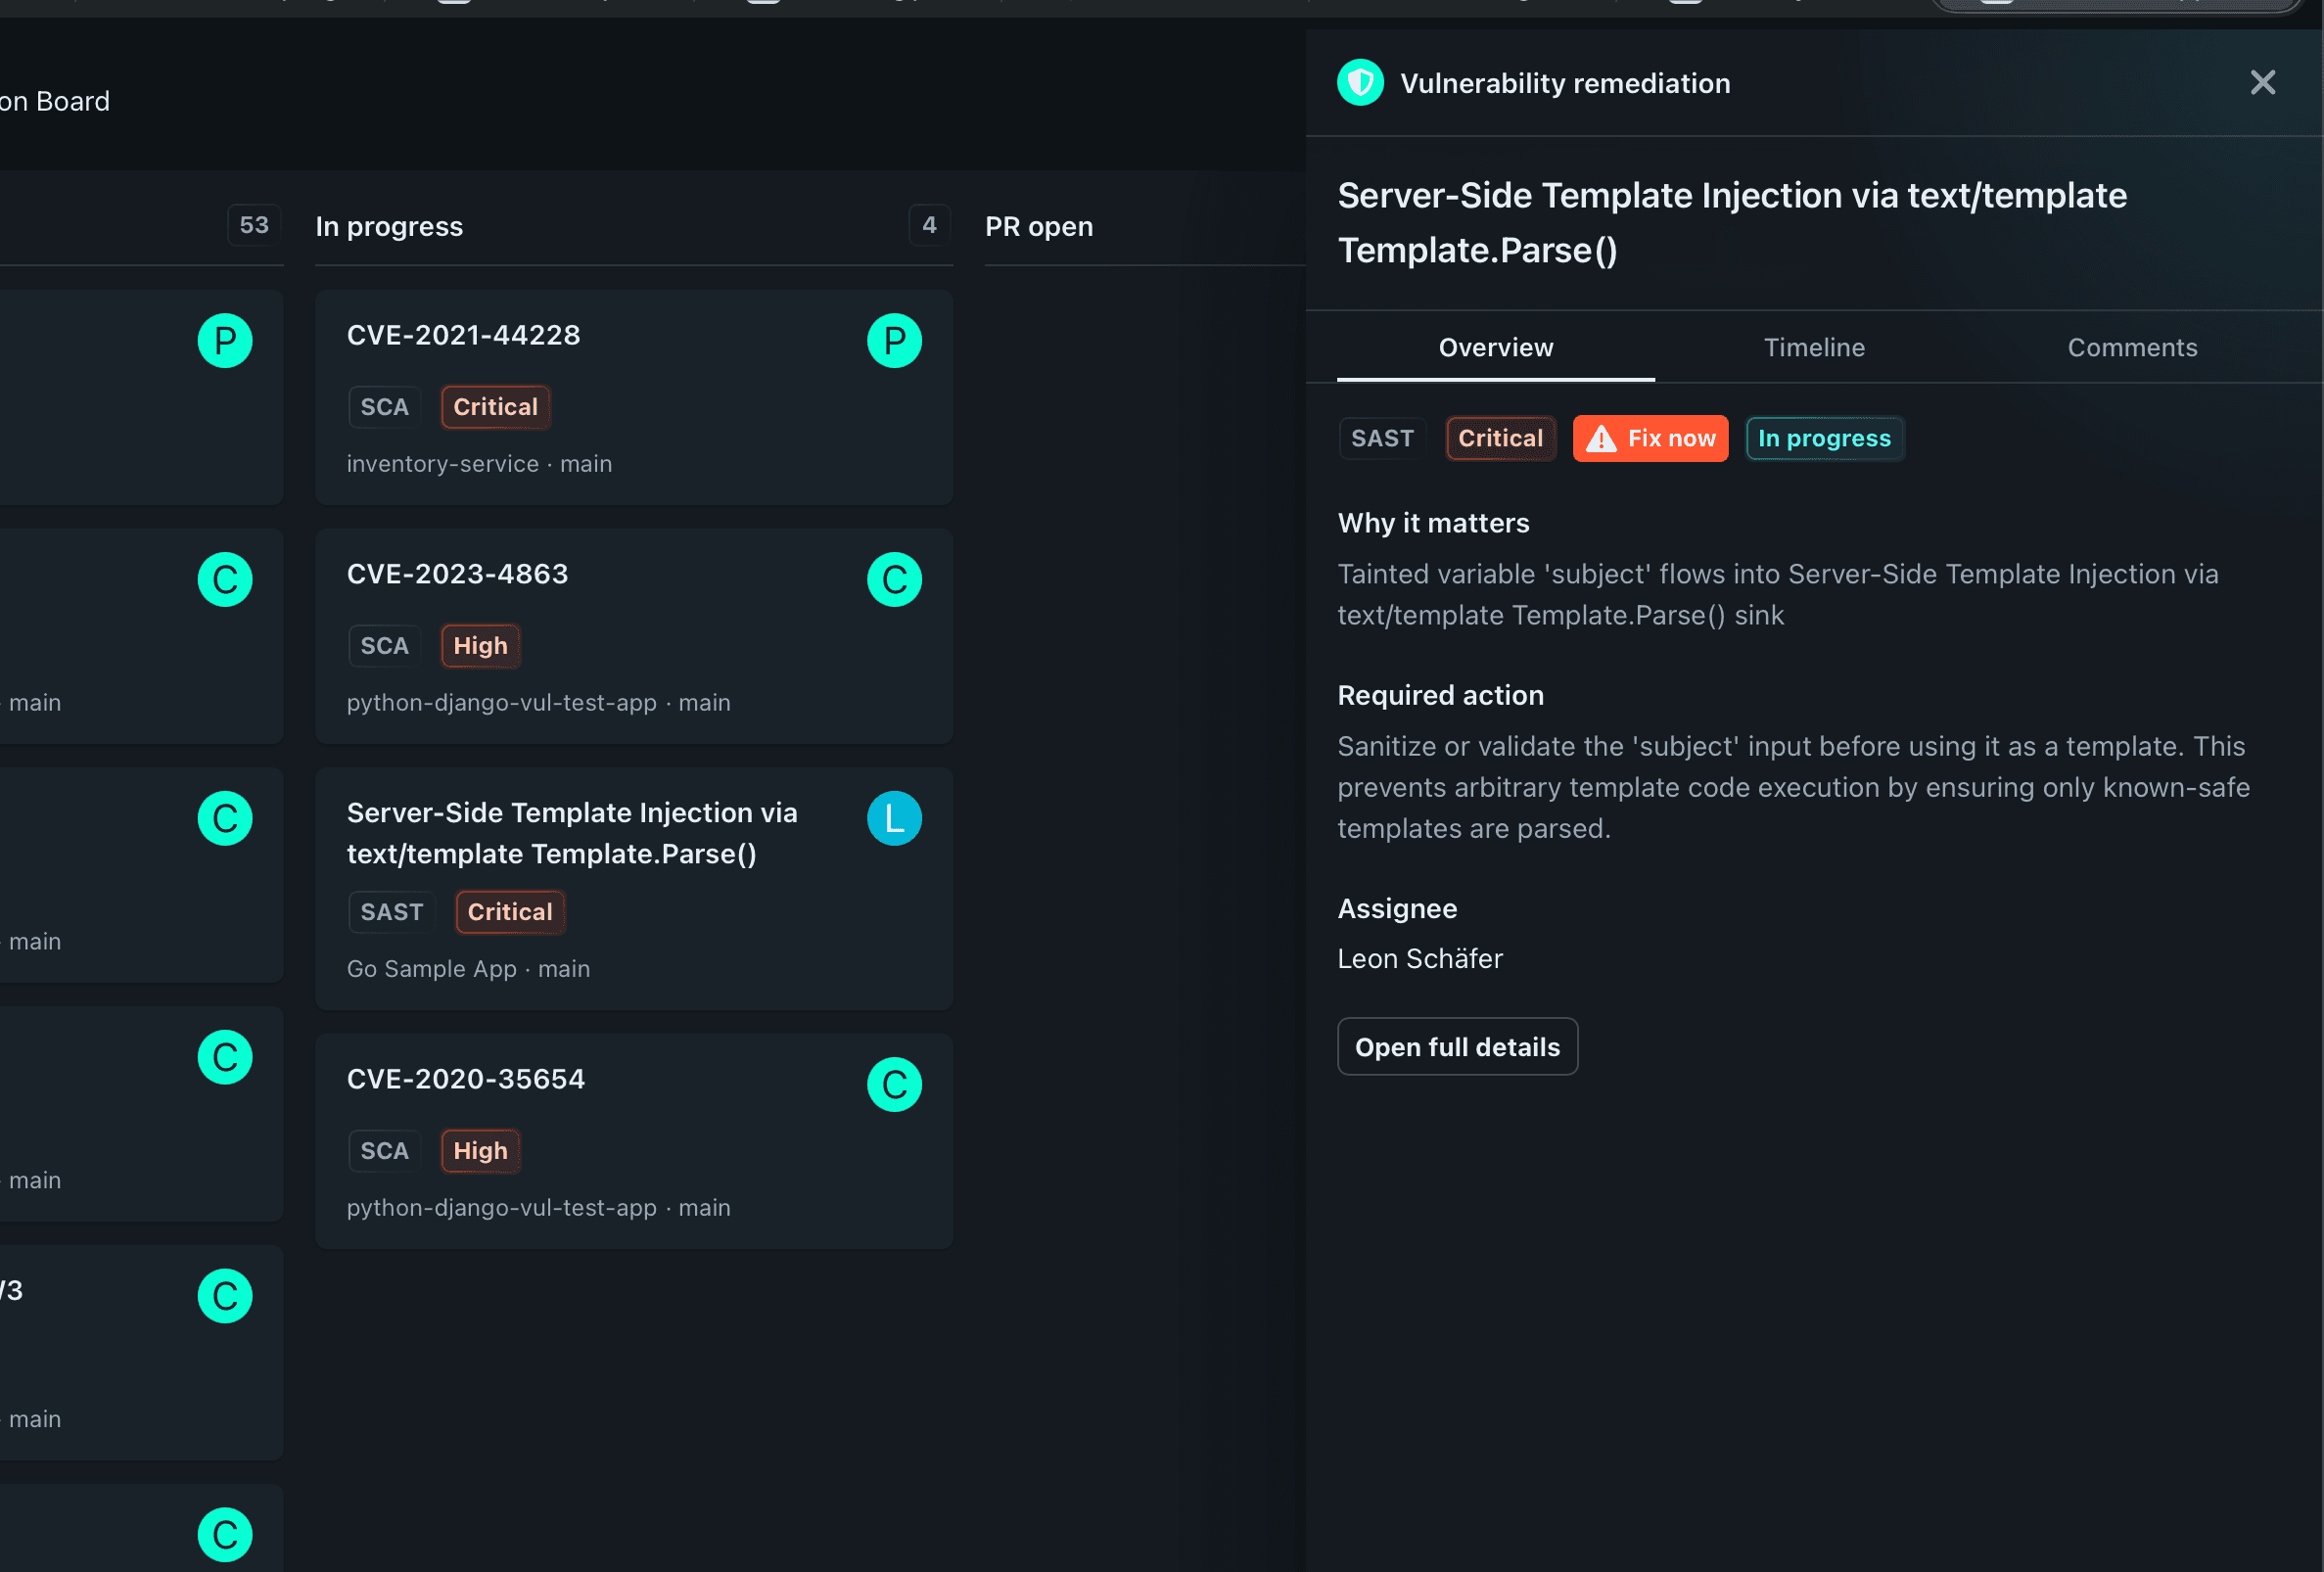
Ein Fix im aktuellen Entwicklungsstand kann ältere Releases weiterhin offenlassen.
Mit Farion weisen Sie Verantwortliche und Fristen zu, dokumentieren Entscheidungen und verfolgen Korrekturen über die jeweiligen Entwicklungsstände. Geeignete Dependency-Updates und Codekorrekturen werden als Pull oder Merge Request vorbereitet.
Für angebundene Umgebungen ergänzen gemeldete Deployments den Bearbeitungsstand: Sie sehen, wo eine Korrektur bereits ausgerollt wurde und wo noch eine betroffene Version läuft.
Bewertungen und Maßnahmen belegen.
Für einen Nachweis müssen Produktstand, Sicherheitsbewertung und Bearbeitung zusammenpassen.
Farion verknüpft diese Informationen mit Verantwortlichkeiten, Entscheidungen und Korrekturen. VEX hält die produktbezogene Betroffenheitsbewertung mit ihrer technischen Begründung fest. Die Bearbeitungshistorie zeigt, welche Maßnahmen wann umgesetzt wurden.
Für Prüfungen und Ihre CRA-Dokumentation exportieren Sie die vorhandenen technischen Nachweise aus dem laufenden Prozess.
Im Meldefall auf vorhandene Fakten zugreifen.
Bei meldepflichtigen aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen müssen Frühwarnung und Folgemeldung unverzüglich erfolgen, spätestens innerhalb von 24 beziehungsweise 72 Stunden nach Kenntniserlangung.
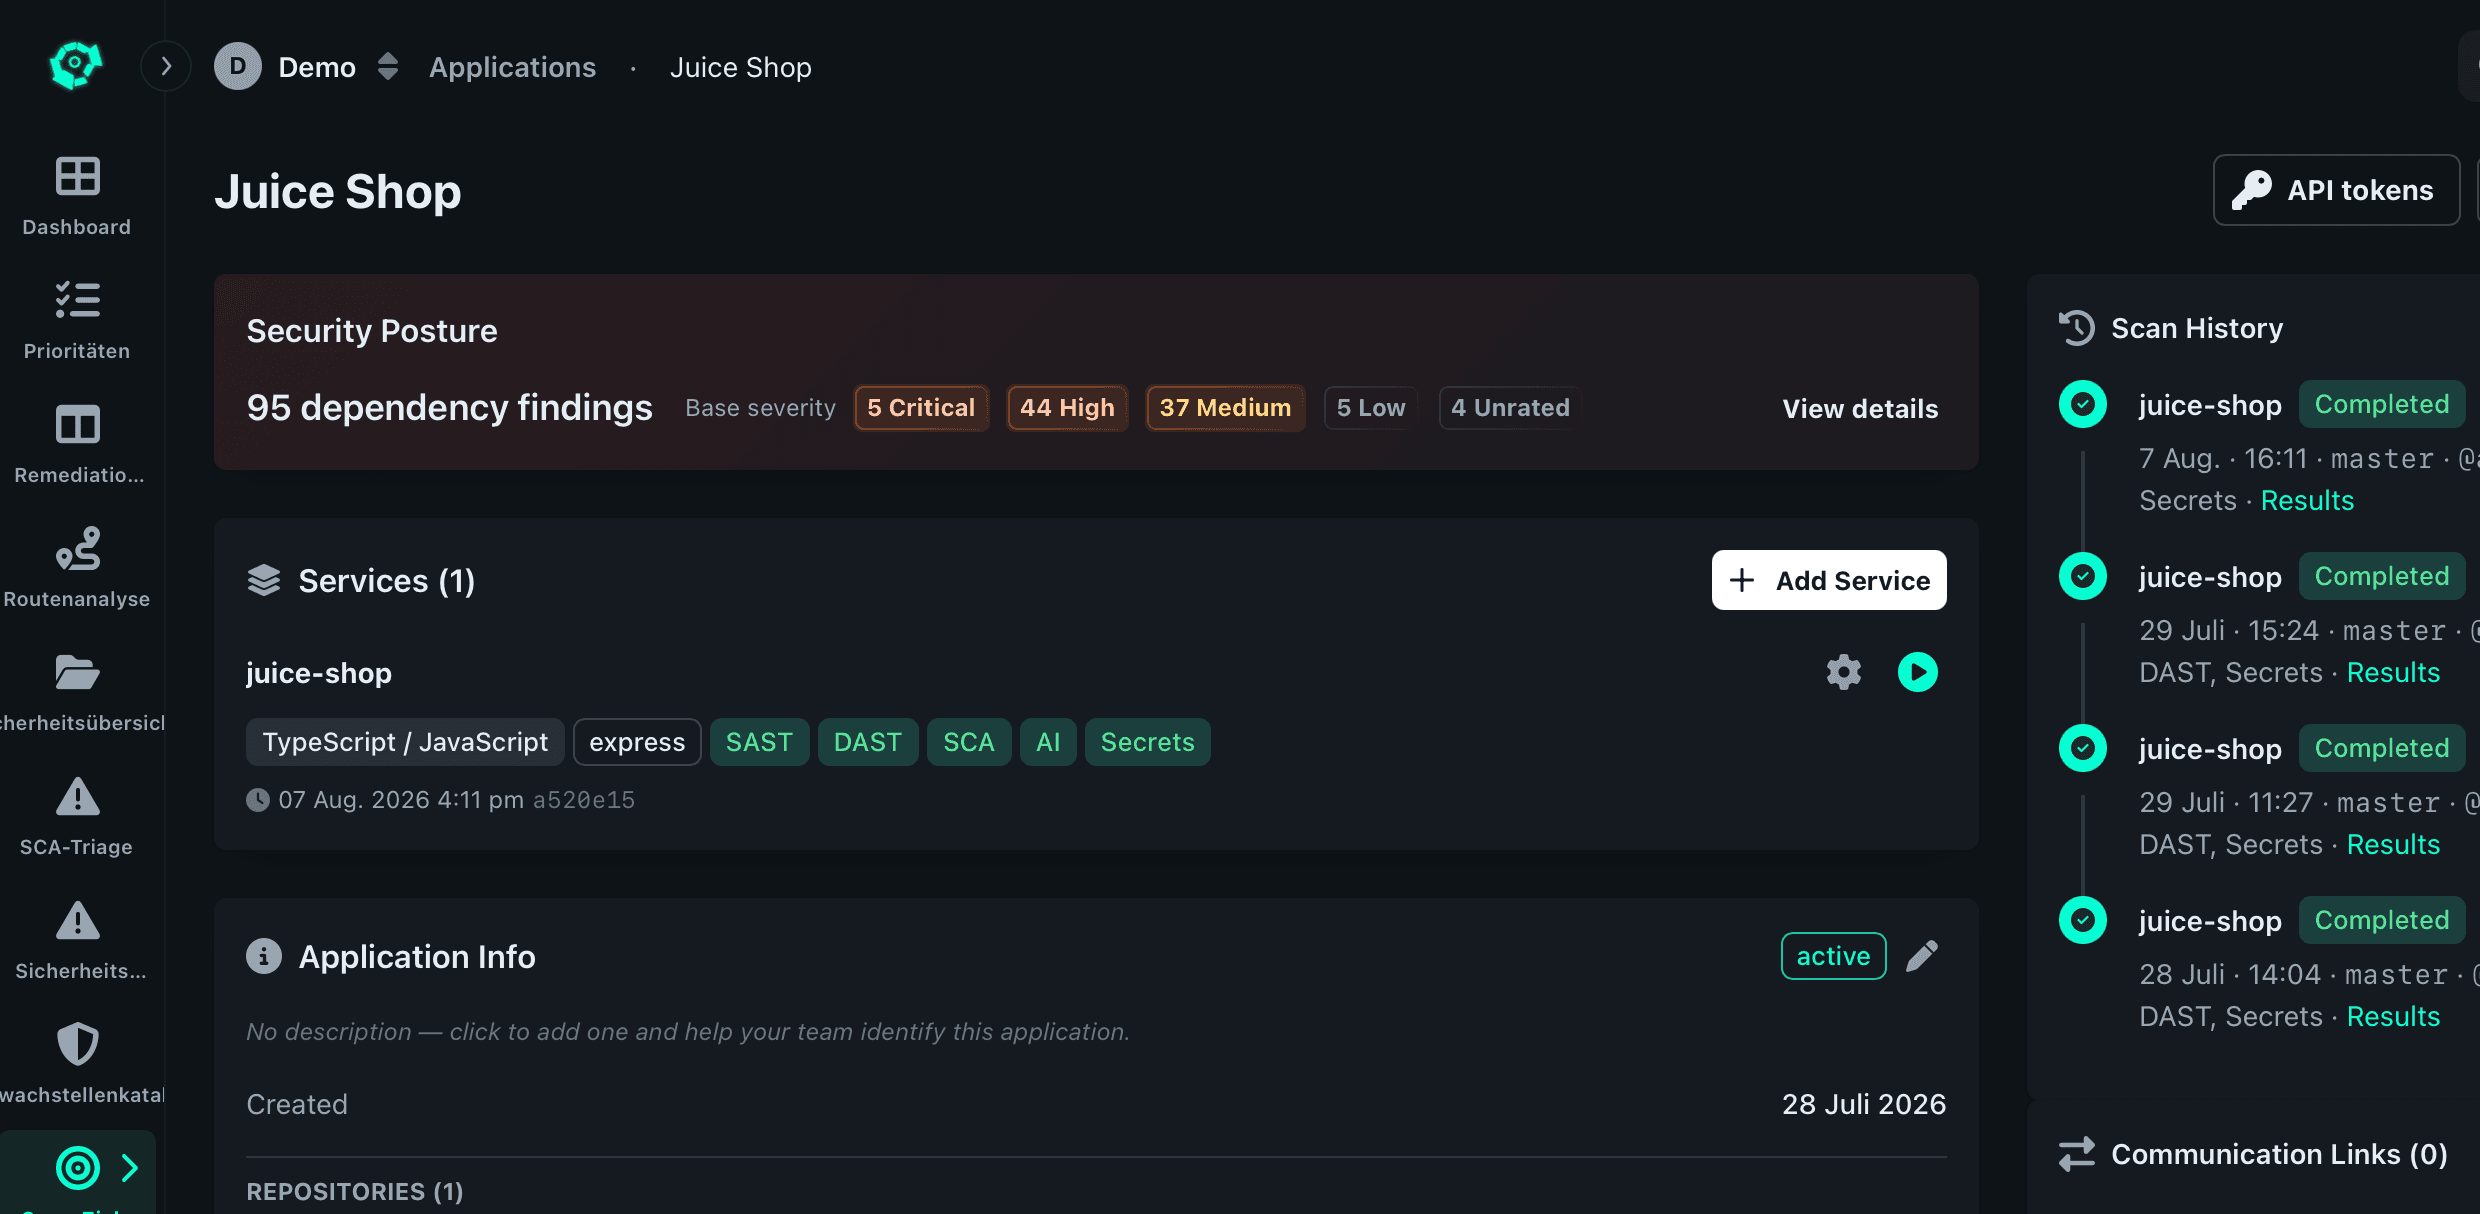
Farion führt dafür vorhandene Produkt-, Schwachstellen-, Maßnahmen- und Zeitinformationen zusammen. Ihre Verantwortlichen können diese Daten für die Vorbereitung der Meldung nutzen und um die Angaben zur tatsächlichen Ausnutzung oder zum Sicherheitsvorfall ergänzen.
Die Prüfung der Meldepflicht und die Einreichung bleiben bei Ihnen. Die Meldung erfolgt über die Single Reporting Platform von ENISA.
Welche Anforderungen gelten wann?
Seit 11. September 2026
Meldepflichten
Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkungen auf die Produktsicherheit melden.
Ab 11. Dezember 2027
Allgemeine Anwendung
Die Anforderungen an Produktsicherheit, Schwachstellenbehandlung und Konformitätsbewertung werden allgemein anwendbar.
Für zuvor in Verkehr gebrachte Produkte gelten Übergangsregelungen. Die Meldepflichten erfassen auch solche Produkte im Anwendungsbereich des CRA.
Beginnen Sie mit einem Produkt.
Erfassen Sie einen ersten Produktstand, erstellen Sie die zugehörige SBOM und prüfen Sie den Handlungsbedarf. Darauf aufbauend etablieren Sie die laufende Bewertung, Bearbeitung und Dokumentation für Ihre betreuten Versionen.
Für die unternehmensweite Einführung besprechen wir mit Ihnen die Einbindung Ihrer Produkte, Teams und Release-Prozesse.
Hinweis zum Leistungsumfang
Farion unterstützt die technische Umsetzung von Software Supply Chain Security und Schwachstellenmanagement im Rahmen des CRA. Vollständige CRA-Konformität umfasst weitere produktbezogene und organisatorische Anforderungen sowie die erforderliche Konformitätsbewertung. Die Verantwortung für die Erfüllung der Herstellerpflichten bleibt bei Ihnen.