Verstehen Sie die Sicherheit Ihrer Anwendung. Handeln Sie mit dem Gesamtbild.
Farion verbindet Security-Findings mit Ihrem Code, Ihren Abhängigkeiten und den bereitgestellten Versionen. So erhält Ihr Team den Kontext, um Schwachstellen zu untersuchen, ihre Behebung zu koordinieren und Fixes in Produktion zu verifizieren. Verwalten Sie Software-Inventare, SBOMs und Lizenzpflichten in derselben Application-Security-Plattform.
Ein Verständnis Ihrer Anwendung. Über alle Plattformfunktionen hinweg.
Farions proprietäre Datenfluss-Engine nutzt native Compiler-Werkzeuge, um Eingaben über Funktionen, Dateien und Abhängigkeiten hinweg zu verfolgen. Ihre Nachweise bleiben mit Findings, Laufzeittests und Behebung verbunden. Das gemeinsame Software-Inventar bringt SBOMs und Lizenzprüfungen in denselben Anwendungskontext.
Anwendungscode
Funktionen, Dateien und CodepfadeAbhängigkeiten
Direkte und transitive BibliothekenVulnIntel
Advisories, EPSS und CISA KEVPolicies & Standards
Richtlinien und Compliance-AnforderungenFarion
Datenfluss-Engine
CODE · DATA · CONTEXTExploitability Analysis
Codepfade und AusnutzbarkeitSupply Chain Security
Abhängigkeiten, SBOMs und VEXVulnerability Management
Findings, Fixes und DeploymentsActive Verification
Gezielte Tests und LaufzeitnachweiseSoftware License Compliance
Lizenzrichtlinien und PrüfnachweiseAnwendungscode
Funktionen, Dateien und CodepfadeAbhängigkeiten
Direkte und transitive BibliothekenVulnIntel
Advisories, EPSS und CISA KEVPolicies & Standards
Richtlinien und Compliance-AnforderungenFarion
Datenfluss-Engine
CODE · DATA · CONTEXTGemeinsamer Anwendungskontext
Codepfade, Abhängigkeiten, Findings und bereitgestellte Versionen
Weniger Triage
Nur relevante, erreichbare SchwachstellenKlarere Prioritäten
Mit Datenfluss- und KontextanalyseSchnellere Fixes
Mit konkreten Nachweisen und EmpfehlungenAnwendungen sichern. Den Kontext behalten.
Untersuchen Sie Schwachstellen, sichern Sie Ihre Software-Lieferkette, koordinieren Sie Fixes, verifizieren Sie Findings und steuern Sie die Lizenz-Compliance mit verbundenen Nachweisen.
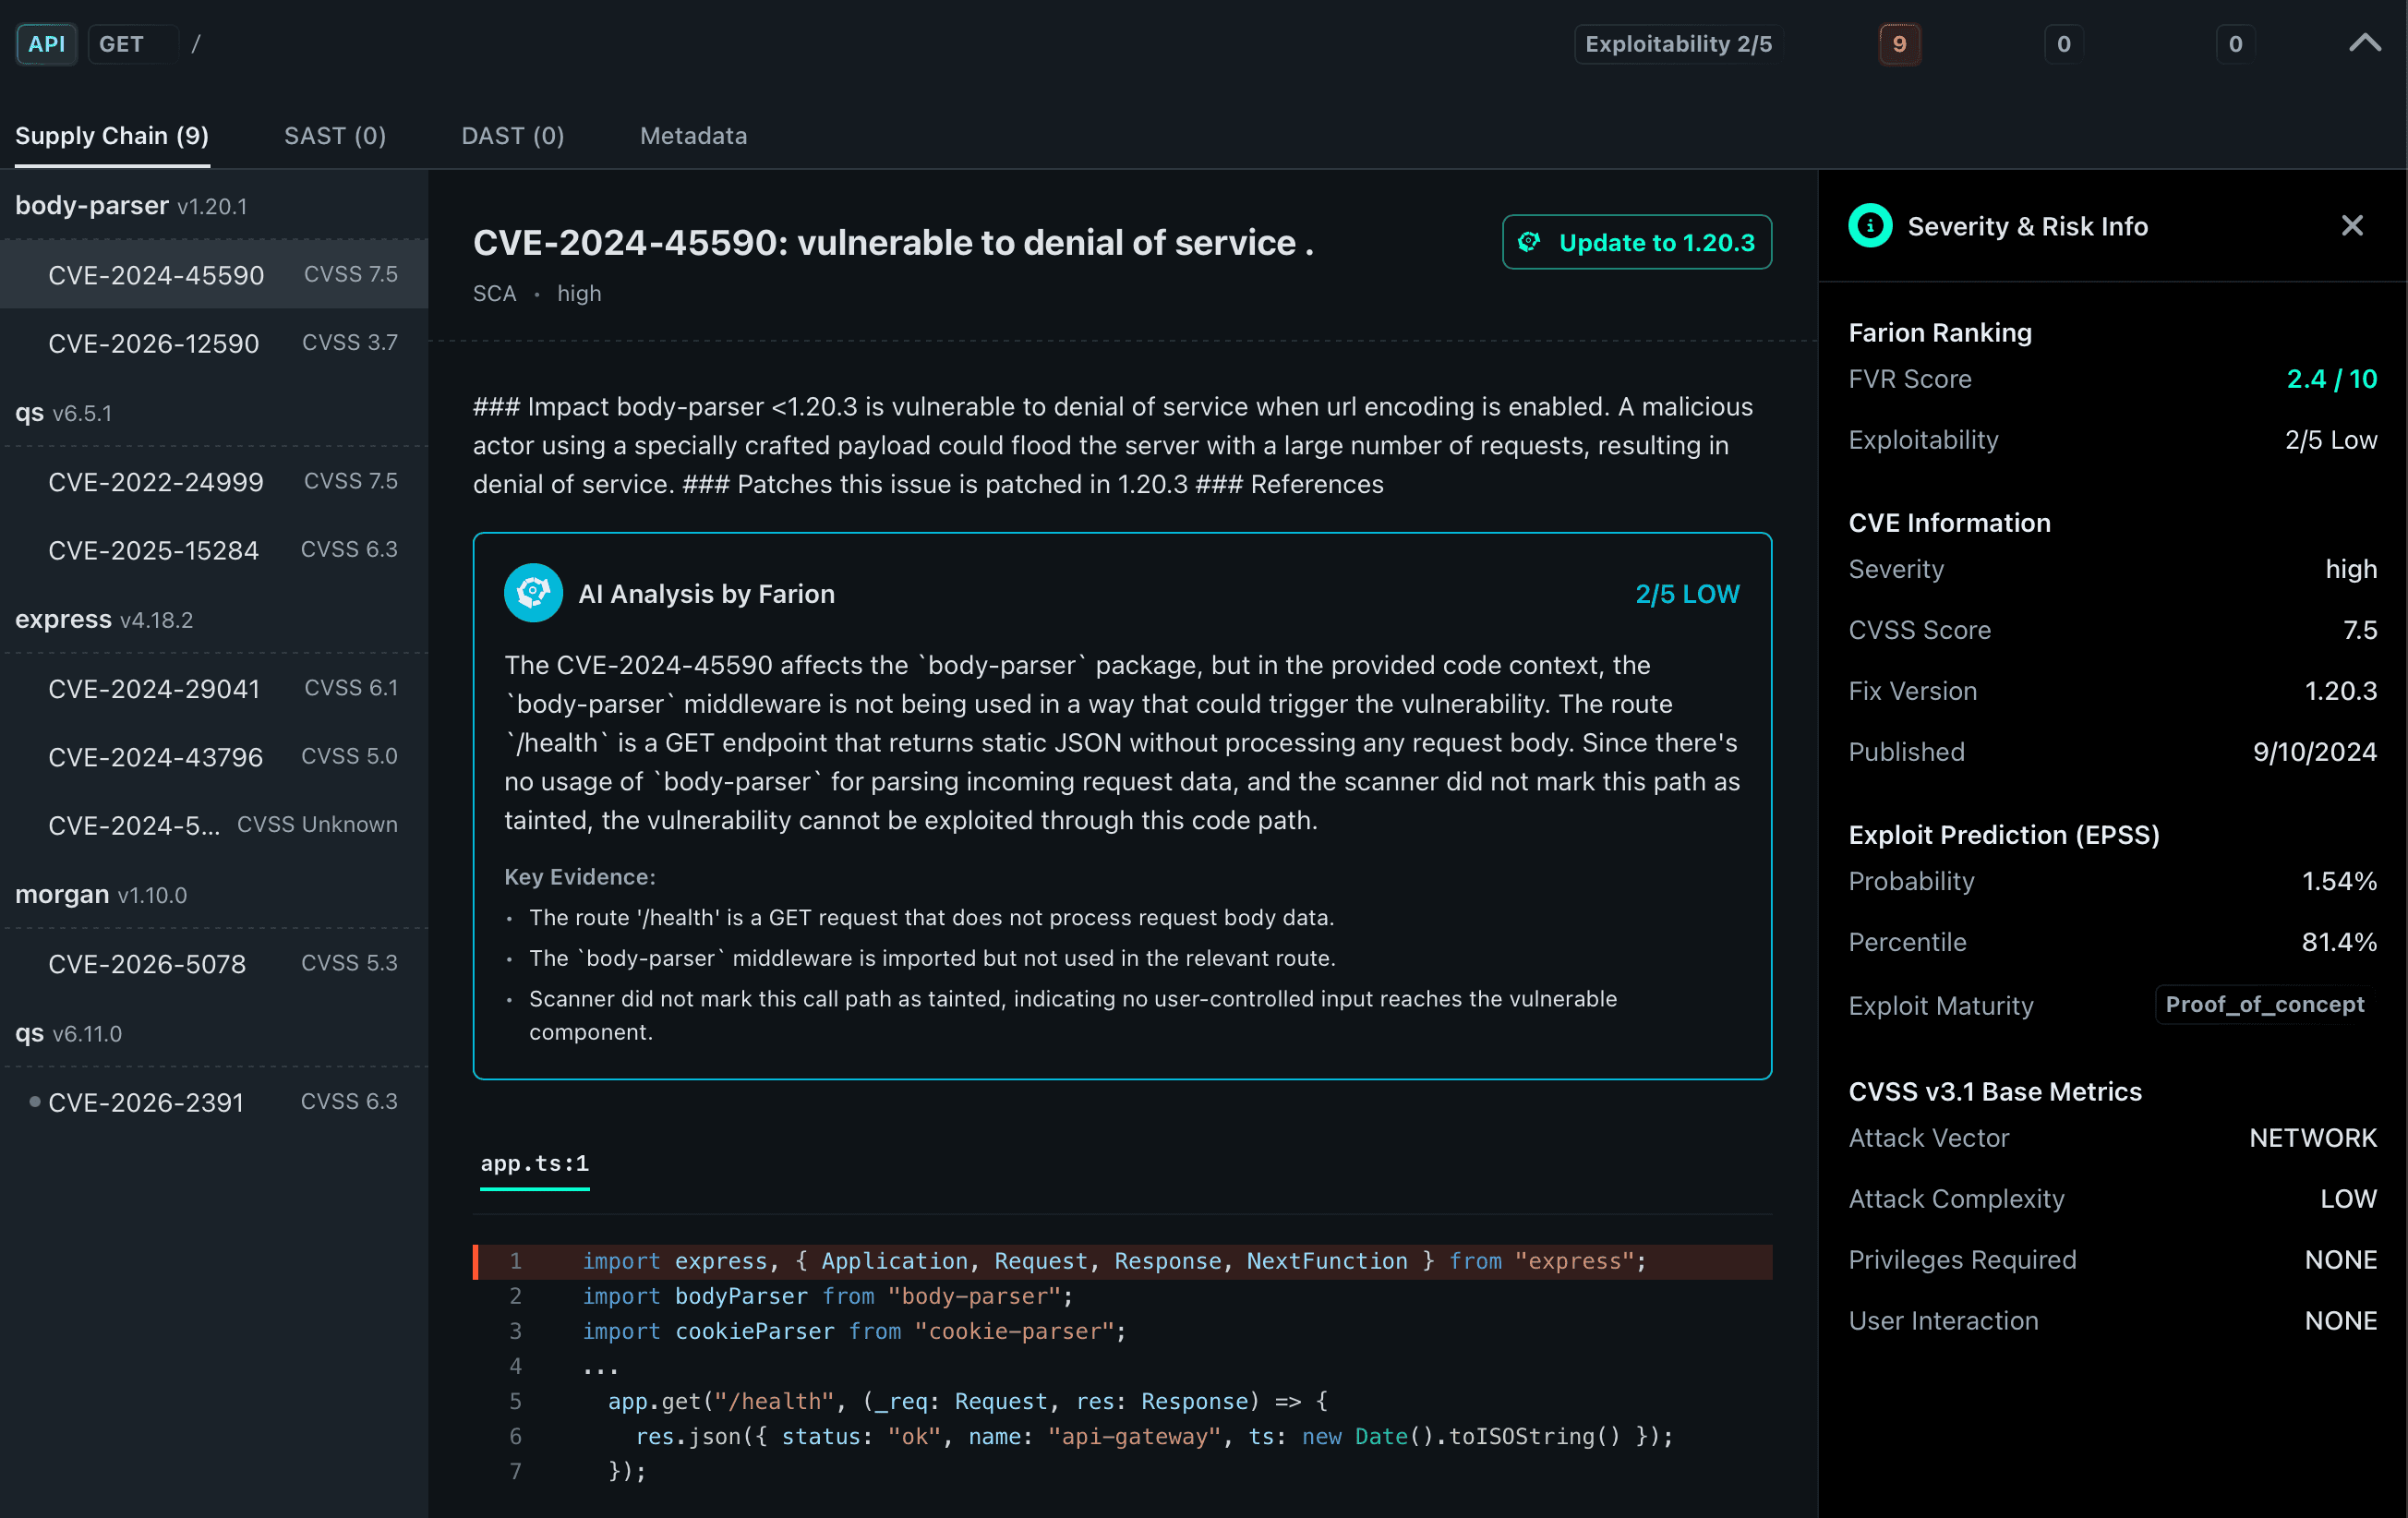
Finden Sie, was Angreifer ausnutzen können.
Von Angreifern kontrollierte Eingaben verfolgen
Verfolgen Sie Werte über Funktionen, Dateien und Abhängigkeiten hinweg bis zu verwundbaren Operationen.
Schwachstellen in Code und Abhängigkeiten bewerten
Verbinden Sie Datenflüsse, Erreichbarkeit und Schwachstelleninformationen im Kontext der Anwendung, die den Code nutzt.
Die Nachweise hinter der Bewertung prüfen
Prüfen Sie die betroffene Route und den Quellcode. Active Verification ergänzt Nachweise aus Tests an der laufenden Anwendung.
Sichern Sie die Software, die Sie ausliefern.
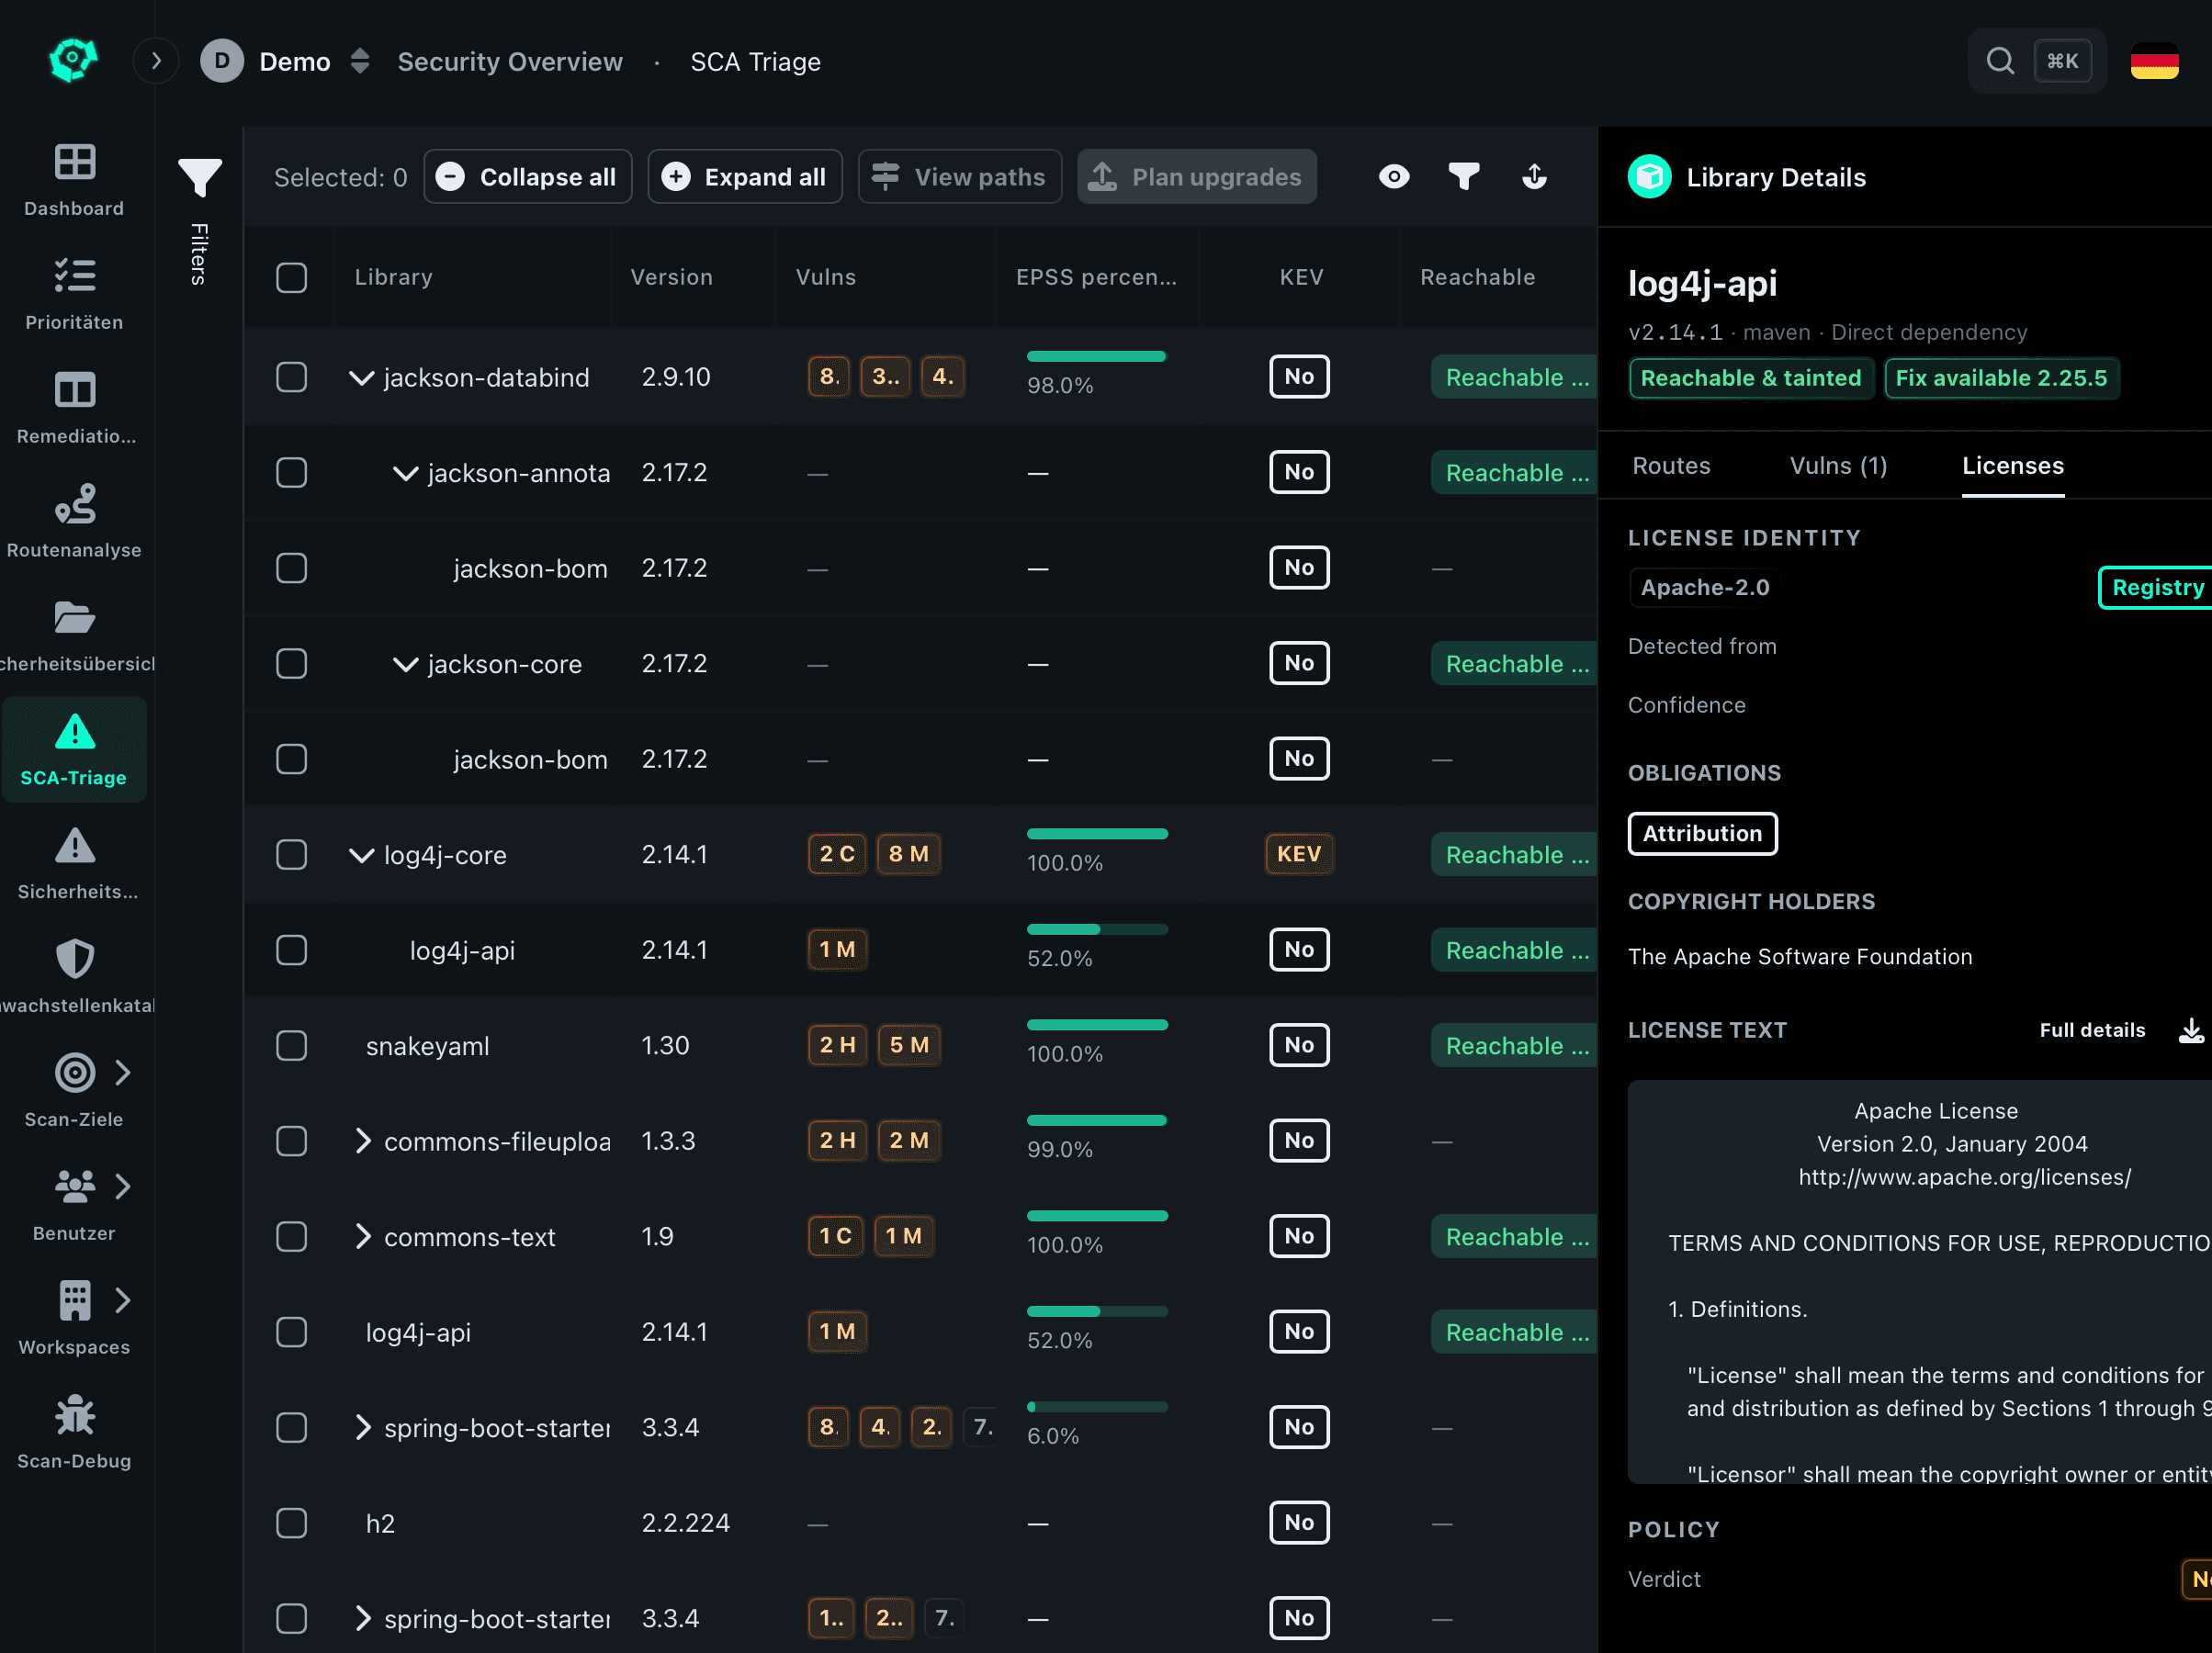
Das vollständige Software-Inventar durchsuchen
Untersuchen Sie direkte und transitive Abhängigkeiten aus Quellcode, importierten SBOMs, Containern und VMs.
Betroffene Anwendungen und verfügbare Fixes finden
Verbinden Sie Paket-Advisories mit Anwendungsrouten, verwundbaren Funktionen, Exploit-Signalen und Möglichkeiten zur Behebung.
SBOMs und Schwachstellenbewertungen weitergeben
Exportieren Sie CycloneDX- oder SPDX-SBOMs sowie VEX für Anwendungsabhängigkeiten aus dem untersuchten Inventar.
Findings steuern. Jeden Fix verfolgen.
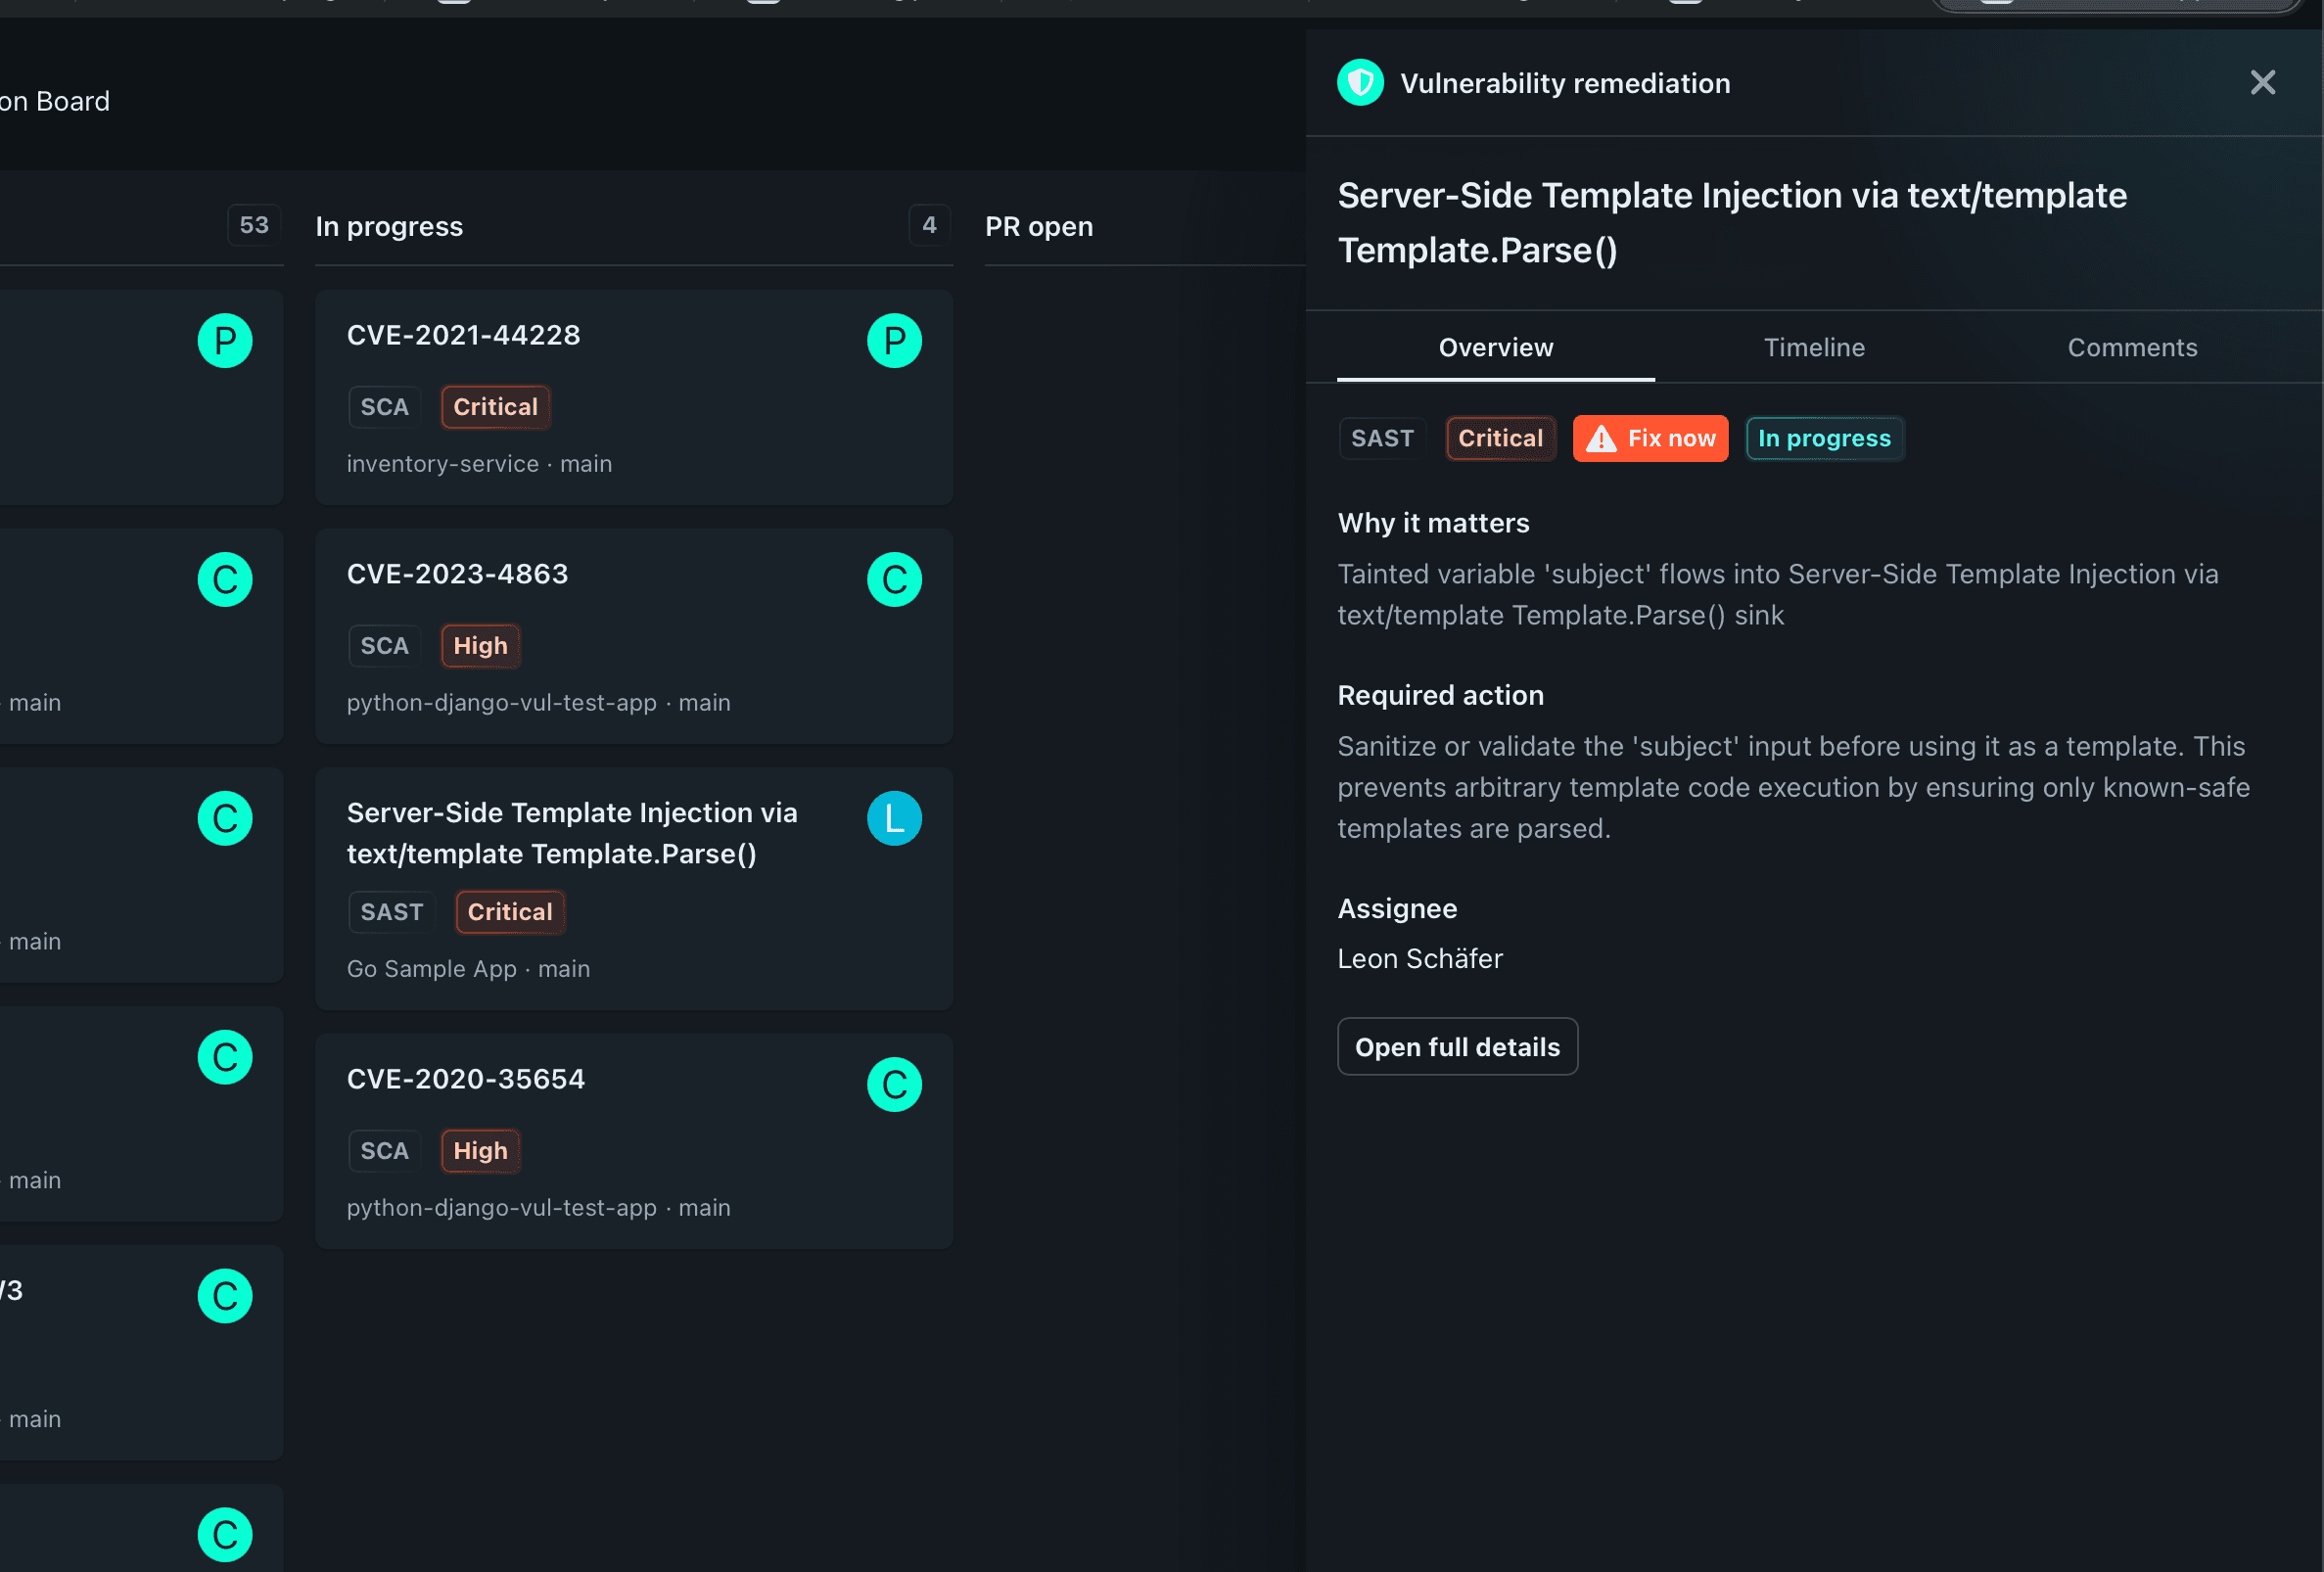
Die Behebung im Team koordinieren
Weisen Sie Verantwortliche zu, setzen Sie Prioritäten und verfolgen Sie die Arbeit auf dem Remediation Board.
Risiken bei neuen Nachweisen neu bewerten
Schwachstellen-Updates, Ausnutzbarkeitsbewertungen, Datenflüsse und Verifikationsergebnisse bleiben mit dem Finding verbunden.
Betroffene Versionen in jeder Umgebung verfolgen
Sehen Sie, wo eine Schwachstelle verbleibt und ob der Fix Entwicklung, Staging oder Produktion erreicht hat.
Entscheidungen und Verlauf zusammenhalten
Prüfen Sie Kommentare, Zuweisungen, Pull oder Merge Requests und Deployment-Ereignisse im selben Finding.
Schwachstellen testen. Laufzeitnachweise prüfen.
Aus einem statischen Finding einen gezielten Test ableiten
Nutzen Sie Route, Parameter, verwundbare Operation und Datenfluss, um Test und Payload zu erzeugen.
Authentifizierte Anwendungspfade einbeziehen
Konfigurieren Sie ein autorisiertes Ziel und die Authentifizierung, um geschützte Routen in der gewählten Umgebung zu testen.
Das Ergebnis mit dem ursprünglichen Finding prüfen
Prüfen Sie Anfragen, Antworten und Beobachtungen zusammen mit den Code-Nachweisen für Bewertung und Behebung.
| Routenpfad | Ausnutzbarkeit | SCA | SAST | DAST | |
|---|---|---|---|---|---|
APIPOST/api/auth/login | 5/5 | 7 | 2 | 2 | |
A07:2021 – No rate limiting on authentication endpointCWE-307: Improper Restriction of Excessive Authentication Attempts DAST medium The /api/auth/login endpoint does not implement rate limiting or account lockout. An attacker can perform unlimited login attempts for credential brute-forcing. Target EndpointPOST https://shop.example.com/api/auth/login Attack DetailsPayloadEvidenceAll 100 requests returned HTTP 401 in ~0.8s avg response time with no rate limiting headers (X-RateLimit-*). No CAPTCHA or account lockout triggered. | |||||
APIGET/api/users | 4/5 | 7 | 2 | 1 | |
APIPUT/api/users/:id | 4/5 | 5 | 1 | 0 | |
APIDELETE/api/users/:id | 4/5 | 4 | 1 | 0 | |
APIGET/api/restaurants/…/menu | 3/5 | 5 | 1 | 0 | |
APIGET/api/restaurants/feed | 3/5 | 5 | 0 | 1 | |
APIPOST/api/payments/checkout | 3/5 | 3 | 1 | 0 | |
APIPOST/api/auth/reset-password | 3/5 | 3 | 1 | 0 | |
APIGET/api/users/…/profile | 2/5 | 2 | 1 | 0 | |
APIGET/api/admin/dashboard | 2/5 | 2 | 0 | 0 | |
APIPOST/api/orders | 1/5 | 1 | 1 | 0 | |
APIPUT/api/orders/…/status | 1/5 | 1 | 0 | 0 | |
APIGET/api/restaurants/:id | 1 | 0 | 0 | ||
APIGET/api/orders/…/track | 1 | 0 | 0 | ||
APIGET/api/search/export | 1 | 0 | 0 | ||
APIGET/api/orders | 1 | 0 | 0 | ||
APIGET/api/health | 0 | 0 | 0 | ||
APIGET/api/config/features | 1 | 0 | 0 | ||
Lizenzrisiken kontrollieren. Pflichten erfüllen.
Die tatsächlich ausgelieferten Lizenzen prüfen
Analysieren Sie Lizenzdateien und Paketinhalte direkter und transitiver Abhängigkeiten über Registry-Metadaten hinaus.
Die eigene Lizenzrichtlinie anwenden
Erkennen Sie akzeptierte, eingeschränkte und verbotene Lizenzen. Prüfen Sie Mehrfachlizenzen und widersprüchliche Angaben mit den zugehörigen Nachweisen.
Pflichten bei Nutzung und Weitergabe verstehen
Prüfen Sie Namensnennung, Lizenzhinweise, Quellcode-Offenlegung und Weitergabe im Kontext der betroffenen Anwendungen.
Nachweise für Compliance-Prüfungen exportieren
Teilen Sie erkannte Lizenzen, unterstützende Dateien, Pflichten und Richtlinienergebnisse mit dem Abhängigkeits- und Anwendungskontext.
Sehen Sie das Gesamtbild Ihrer Anwendung.
Gehen Sie mit unserem technischen Team Ihren Code, Ihre Abhängigkeiten, Findings und bereitgestellten Versionen durch. Sehen Sie, wie die verbundenen Nachweise die Behebung und Lizenzprüfungen unterstützen.